Wiki · Техническая оптимизация
SSL-сертификат
SSL-сертификат – это электронный документ на сервере сайта, в котором центр сертификации подтверждает, что домен принадлежит владельцу ключа шифрования. Без действующего сертификата браузер не сможет открыть сайт по HTTPS без предупреждения.
Типичная история: утром сайт открывается с полноэкранным предупреждением «Подключение не защищено», заявки встали. Сайт никто не взламывал, хостинг работает. Просто истёк сертификат, а автопродление когда-то сломалось, и никто этого не заметил. Ниже разберём, как устроен сертификат и как не попасть в такую ситуацию. Как работает само защищённое соединение, рассказываем в статье Протокол HTTPS.
Название «SSL» историческое. Протокол SSL давно не используется, соединение защищает TLS, но сертификаты по привычке так и зовут.
Что записано в сертификате
| Поле | Что означает |
|---|---|
| Имена (SAN) | Список доменов, для которых действует сертификат, например site.ru и www.site.ru |
| Издатель | Центр сертификации, который выпустил и подписал сертификат |
| Срок действия | Даты начала и окончания |
| Открытый ключ | Половина пары ключей. Вторая, закрытая, хранится только на сервере |
| Подпись | Подпись центра сертификации, по которой браузер проверяет подлинность |
Посмотреть всё это можно, нажав на значок слева от адреса в браузере. Из терминала быстрее так:
echo | openssl s_client -connect site.ru:443 -servername site.ru 2>/dev/null \
 | openssl x509 -noout -issuer -enddate -ext subjectAltName

issuer=C = US, O = Let's Encrypt, CN = R11
notAfter=Dec 30 08:12:44 2026 GMT
X509v3 Subject Alternative Name:
    DNS:site.ru, DNS:www.site.ru
Это условный пример вывода: видно, кто выпустил сертификат, до какого числа он действует и на какие имена.
Цепочка доверия и промежуточный сертификат
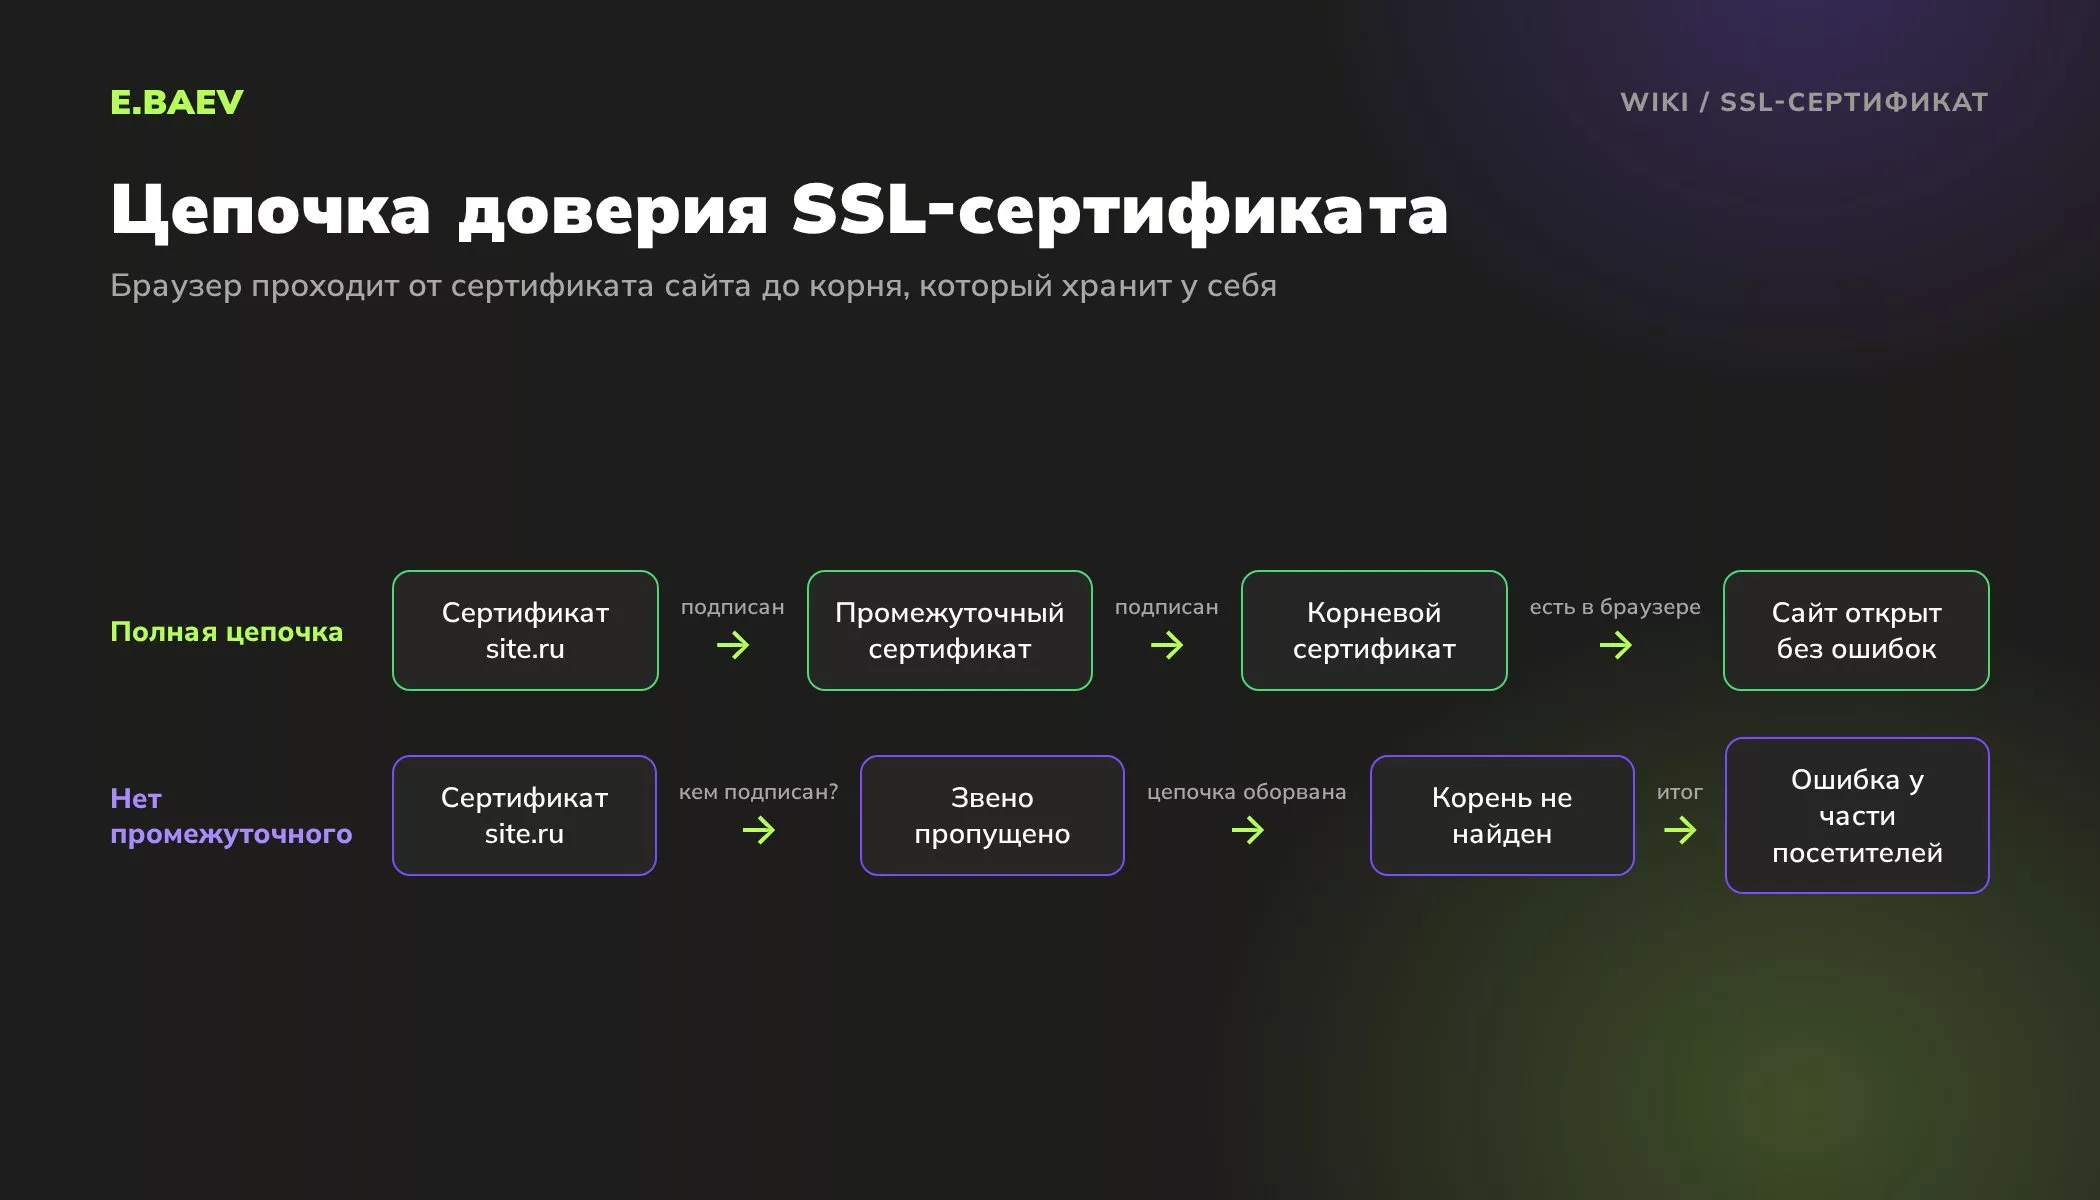
Браузер не знает каждый сайт, зато хранит небольшой список корневых сертификатов доверенных центров. Корневой сертификат подписывает промежуточный, промежуточный подписывает сертификат вашего сайта. Браузер проходит по цепочке снизу вверх и, если дошёл до знакомого корня, доверяет сайту.
Сервер должен отдавать сертификат сайта вместе с промежуточным. Если промежуточный забыли, часть браузеров достроит цепочку сама, а другие браузеры, программы и роботы выдадут ошибку. Поэтому фраза «у меня всё открывается» ничего не доказывает.
Как выпускают и продлевают сертификат
- На сервере создают пару ключей и запрос на сертификат (CSR). Закрытый ключ сервер не покидает.
- Центр сертификации проверяет право на домен: просит разместить файл на сайте, добавить запись в DNS или подтвердить письмом на служебный адрес домена.
- Готовый сертификат устанавливают на сервер вместе с промежуточным.
- Настраивают автоматическое продление и проверяют, что сервер подхватывает новый файл. Частая история: продление сработало, а веб-сервер не перезапустили, или сертификат обновили на сервере, а CDN и балансировщик продолжают отдавать прежний.
У Let's Encrypt и большинства хостингов выпуск и продление идут автоматически по протоколу ACME. Wildcard-сертификат Let's Encrypt подтверждает только через запись в DNS.
Сроки действия сокращаются
Отрасль переходит на короткие сертификаты. По решению CA/Browser Forum с 15 марта 2026 года публичный сертификат действует не больше 200 дней, с 15 марта 2027 года не больше 100, а с 15 марта 2029 года не больше 47 дней. Let's Encrypt на момент написания выдаёт сертификаты на 90 дней и объявил переход к 45 дням к 2028 году.
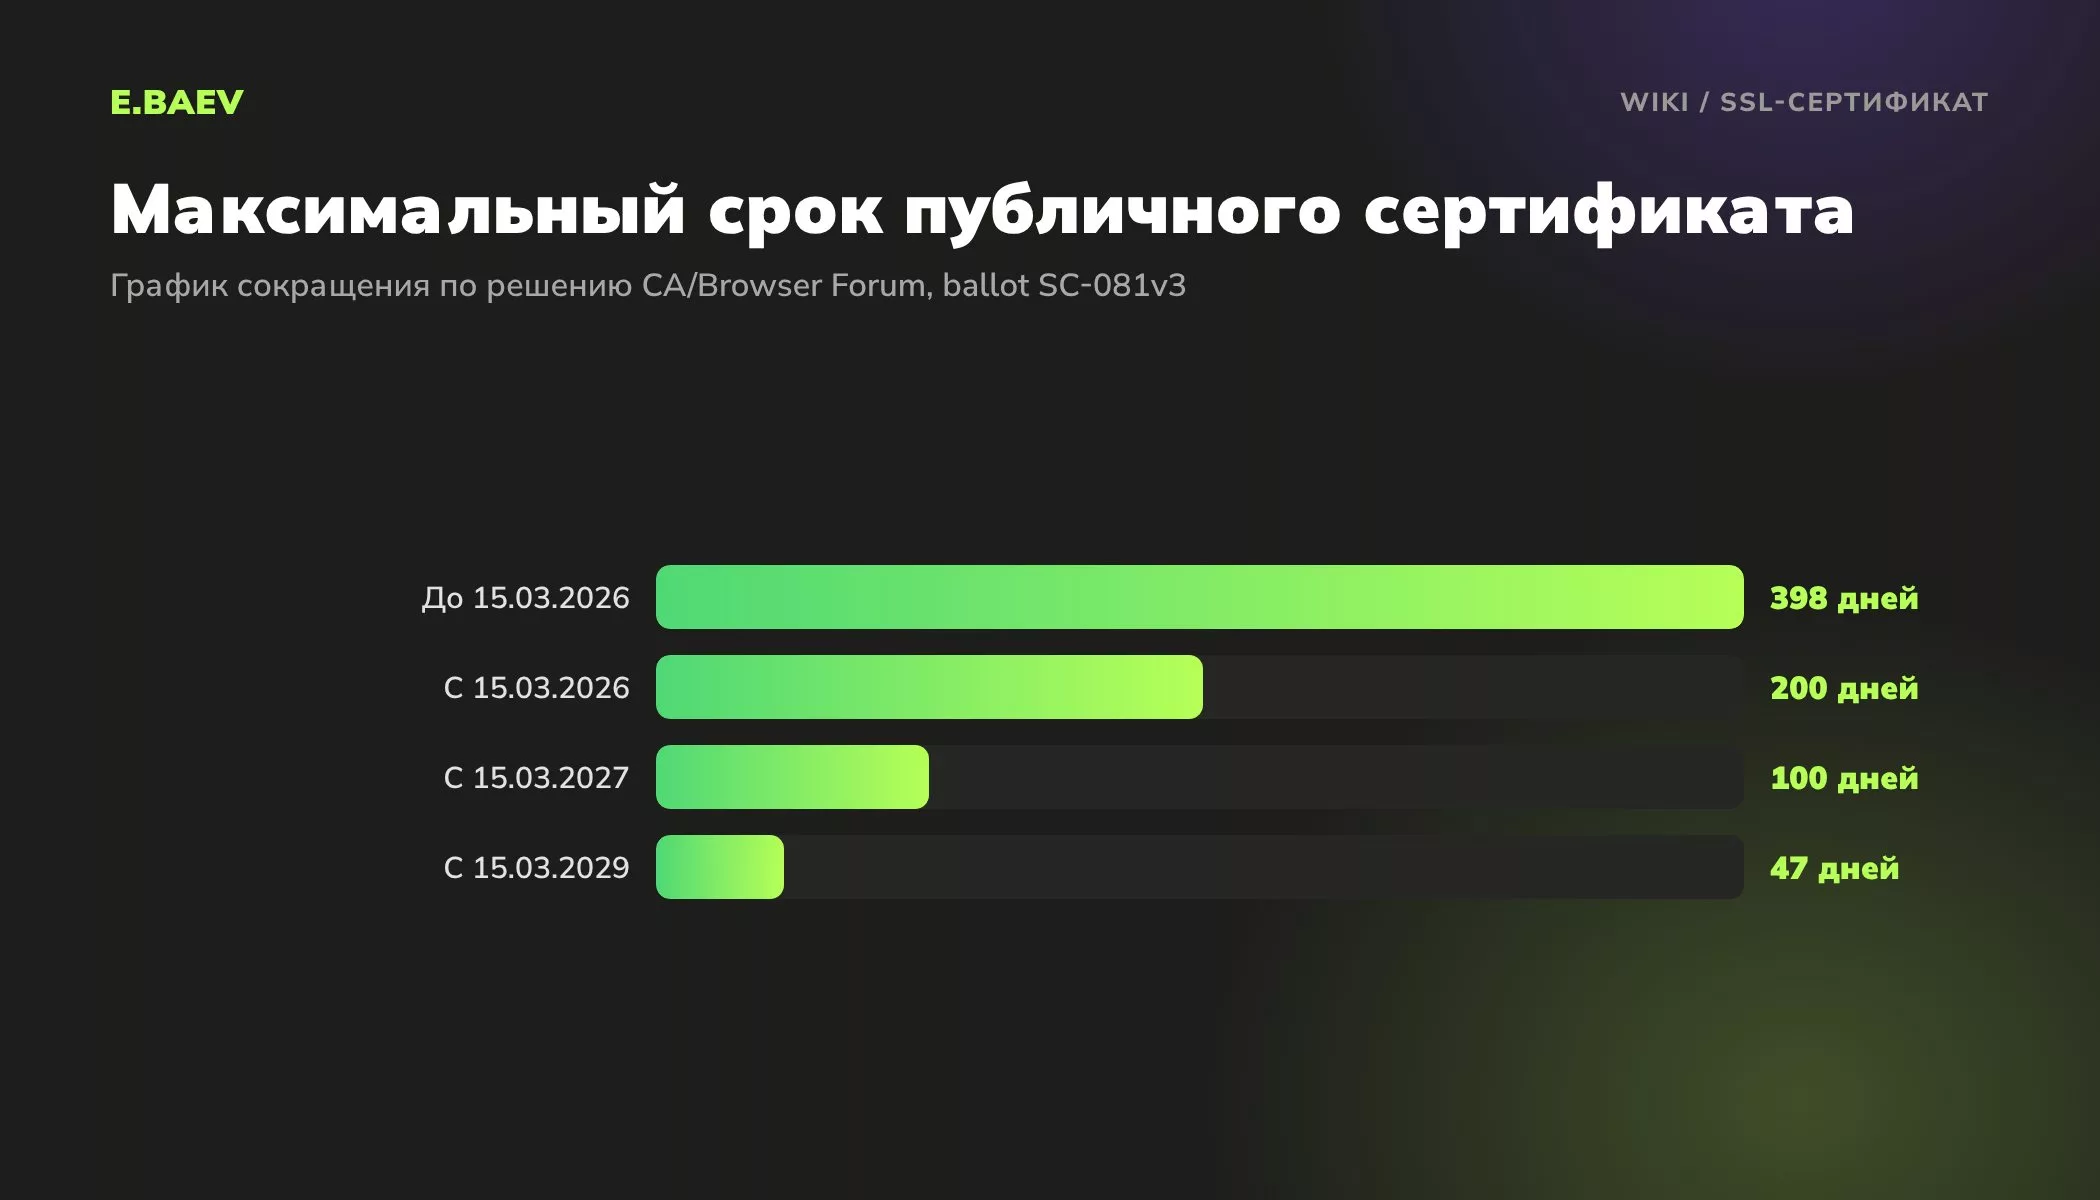
Вывод простой: продлевать вручную раз в год больше не получится. Если выпуск сертификата у вас до сих пор ручной, его стоит перевести на автоматику уже сейчас. Let's Encrypt советует продлевать примерно на двух третях срока и настроить уведомления о сбоях продления. Срок действия лучше проверять в сервисе мониторинга доступности сайта, а не напоминанием в календаре.
Сколько доменов покрывает сертификат
| Вид | Что покрывает |
|---|---|
| Однодоменный | Одно имя, обычно с www и без него |
| Мультидоменный | Несколько разных доменов в одном сертификате |
| Wildcard | Все поддомены одного уровня: *.site.ru подойдёт для msk.site.ru, но не для a.msk.site.ru |
По глубине проверки сертификаты бывают DV, OV и EV, шифрование у них одинаковое. Разница описана в статье про HTTPS.
Что означают предупреждения Chrome о сертификате
| Ошибка в Chrome | Частая причина |
|---|---|
| NET::ERR_CERT_DATE_INVALID | Сертификат истёк или на устройстве неверная дата |
| NET::ERR_CERT_COMMON_NAME_INVALID | Сертификат выпущен на другое имя, например только на site.ru без www |
| NET::ERR_CERT_AUTHORITY_INVALID | Самоподписанный сертификат или неполная цепочка |
Ошибку COMMON_NAME часто получают так: сертификат выпущен только на site.ru, а редирект с https://www.site.ru ведёт на основной домен. Браузер проверяет сертификат раньше, чем выполняет редирект, и до основного домена человек не доходит. Поэтому в сертификат включают оба имени.
Сертификаты, редиректы и настройки HTTPS мы проверяем при техническом аудите, а автоматическое продление и мониторинг настраиваем в технической поддержке и защите сайтов.
Выбор, выпуск и проверка SSL-сертификата
Кто выдаёт SSL-сертификаты?
Центры сертификации, чьи корневые сертификаты встроены в браузеры и операционные системы: Let's Encrypt, DigiCert, Sectigo, GlobalSign и другие. Хостинги и регистраторы доменов обычно перепродают их сертификаты, а не выпускают свои.
Где получить SSL-сертификат бесплатно?
У Let's Encrypt. Большинство хостингов выпускает его прямо из панели и само продлевает, а на своём сервере это делает ACME-клиент, например certbot. Срок у такого сертификата 90 дней, поэтому без автопродления за него лучше не браться.
Какой SSL-сертификат выбрать для сайта компании?
Для большинства сайтов, включая интернет-магазины, хватает DV-сертификата на домен с www и без него: шифрует он так же, как дорогой. Если доменов у компании несколько, удобнее мультидоменный, а под региональные поддомены подойдёт wildcard. OV или EV берут, когда в сертификате нужно показать данные организации.
Где на сервере лежат файлы сертификата?
Там, куда указывает конфигурация веб-сервера: в nginx это строки ssl_certificate и ssl_certificate_key. Certbot складывает сертификаты Let's Encrypt в папку /etc/letsencrypt/live/ с именем домена. На виртуальном хостинге доступа к этим файлам обычно нет, сертификат виден только в панели.
Как сделать самоподписанный сертификат и где он пригодится?
Одной командой openssl req с ключом -x509: она создаст и ключ, и сертификат, подписанный им самим. Такой годится для тестового сервера или внутренней системы, где вы сами добавили его в доверенные. На публичном сайте браузеры встретят посетителей ошибкой NET::ERR_CERT_AUTHORITY_INVALID.
Чем проверить, что сервер отдаёт полную цепочку сертификатов?
Онлайн-проверкой вроде SSL Labs: она прямо пишет, если промежуточного сертификата не хватает. В терминале то же видно через openssl s_client с ключом -showcerts: в выводе должно быть хотя бы два сертификата, а не один. Свой браузер для такой проверки не годится, он часто достраивает цепочку сам и ошибку не покажет.
Почему сайт с сертификатом всё равно помечен как незащищённый?
Чаще всего из-за смешанного содержимого: страница открыта по HTTPS, а картинки, скрипты или формы подгружаются со старых адресов на http. Браузер такие файлы блокирует или показывает предупреждение вместо обычного значка. Ищут эти адреса в консоли разработчика и в шаблоне сайта, а потом меняют на https или на относительные пути.
Что делать с сертификатом при переезде на другой хостинг?
Проще всего выпустить новый сертификат Let's Encrypt на новом сервере, как только DNS переключён. Платный сертификат переносят тремя файлами: сам сертификат, промежуточный и закрытый ключ. Ключ передают защищённым способом, а не в мессенджере или по почте: с ним можно выдать себя за ваш сайт. После переезда проверьте дату и цепочку уже на новом адресе.
Чем российский сертификат Минцифры отличается от обычного?
Его бесплатно выпускает национальный удостоверяющий центр для российских организаций, заявку подают через Госуслуги. Корень этого центра по умолчанию знают российские браузеры вроде Яндекс Браузера, а Chrome, Safari и Firefox без ручной установки корневого сертификата покажут ошибку. Поэтому для публичного сайта он не заменяет обычный сертификат от международного центра.
Решения CA/Browser Forum и документация Let's Encrypt
- CA/Browser Forum: Ballot SC-081v3 о сокращении сроков действия сертификатов
- Let's Encrypt: «Decreasing Certificate Lifetimes to 45 Days»
- Документация Let's Encrypt: типы проверки (Challenge Types)
См. также: Протокол HTTPS, Хостинг, 301 редирект, Информационная безопасность сайта.
Остались вопросы по теме «SSL-сертификат»?
Напишите нам в Telegram или MAX. Ответит специалист, который отвечает за эту тему, или руководитель проектов в рабочее время.
 Отвечает по темеСергей ПимкинВедущий SEO-специалист
Над статьёй работали
Услуги
Услуги по теме
Кейсы
Кейсы по теме
 Маркетинг · Медицина, центр репродуктивной медицины
SEO-продвижение клиники «Три Сердца»
Посетителей в 5,5 раза большеНа январь 2025 года: 5 500 посетителей в неделю вместо 1 000, обращение стоит 60–70 ₽
 Маркетинг · Медицина
SEO-продвижение медцентра «Медюнион»
10 000 обращений в месяц из интернета3 года работы, ноябрь 2018 – октябрь 2021: больше 1 000 фраз в ТОП-10 при цели 800
Тарифы
Тарифы по теме
Пакет 20 часов в месяц для работающего сайта: следим за доступностью, делаем копии, восстанавливаем после сбоев и выкладываем контент.
- Задачи
- Ждем от заказчика
- Обновления
- Нет
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 40 часов в месяц: сайт работает стабильно, а команда с дизайнером и разработчиками делает новые функции по вашим задачам.
- Задачи
- Ждем от заказчика
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 80 часов в месяц для сайтов, через которые идут продажи: защита, обновления Bitrix и PHP, A/B-тесты, а задачи на улучшение предлагаем сами.
- Задачи
- Ждем от заказчика и предлагаем сами
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Проверим ваш сайт бесплатно
Экспресс-аудит за 24 часа: скорость, индексация, мета-теги, коммерческие факторы и цели Метрики.