Wiki · Вредоносные технологии
Информационная безопасность сайта
Информационная безопасность сайта – это набор мер, которые защищают сайт и его данные от взлома, утечек и простоев. В него входят обновления, контроль доступов, резервные копии, защита от атак и постоянное наблюдение за сайтом.
Как защиту выстраивают на действующих сайтах, мы описали на странице услуги «Информационная безопасность сайтов».
Безопасность нельзя купить одной кнопкой или одним плагином. Это скорее как техобслуживание машины: часть работ делают один раз, часть по расписанию, а что-то проверяют после каждой поездки к мастеру. Сайт, который запустили пять лет назад и с тех пор не обновляли, почти наверняка содержит известные уязвимости, даже если сделан аккуратно.
Три свойства данных, которые защищает сайт
В информационной безопасности принято говорить о трёх свойствах данных. Для сайта они выглядят так:
| Свойство | Что это значит | Что его ломает |
|---|---|---|
| Конфиденциальность | заявки, заказы и данные клиентов видят только те, кому положено | утечка базы, доступ к чужому личному кабинету, открытые выгрузки |
| Целостность | файлы, цены, тексты и реквизиты меняете только вы | внедрённый код, подменённый номер телефона, спам-страницы |
| Доступность | сайт открывается и принимает заявки, когда нужен клиентам | DDoS, заражение, блокировка хостингом, сбой без резервной копии |
Мерами защиты закрывают все три свойства сразу. Резервная копия, например, спасает и после взлома, и после неудачного обновления.
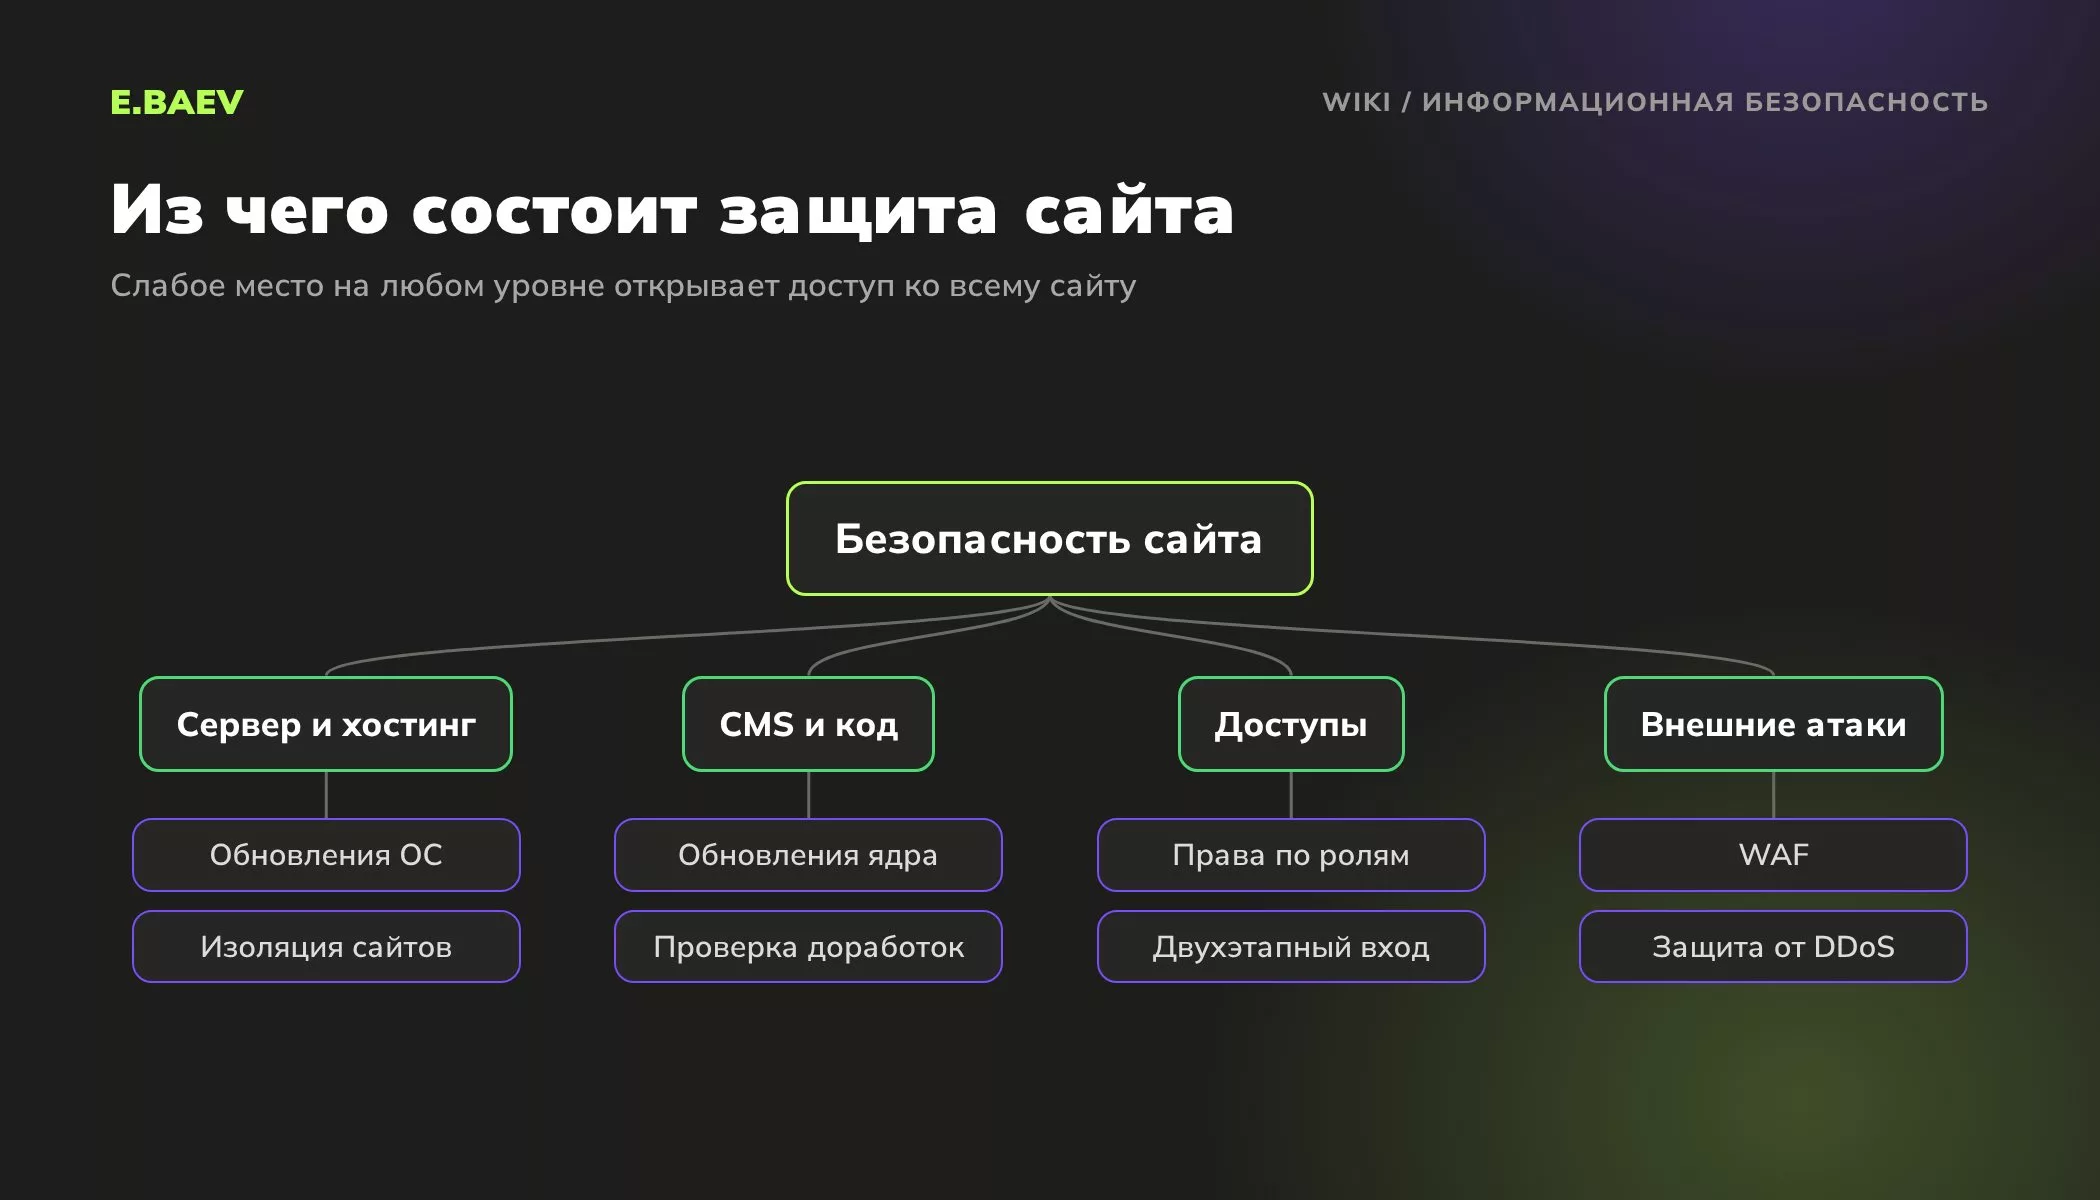
Из каких уровней состоит защита
- Сервер и хостинг: обновления операционной системы, закрытые лишние порты, изоляция сайтов друг от друга, резервные копии.
- CMS и код: обновления ядра и модулей, встроенные средства защиты, проверка доработок.
- Доступы: сложные пароли, двухэтапная авторизация, права по ролям, вход в админку только с известных адресов.
- Канал связи: HTTPS на всех страницах, чтобы данные из форм не шли открытым текстом.
- Внешние атаки: WAF против типовых атак на код, фильтрация трафика против DDoS.
- Люди: подрядчики со старыми паролями, сотрудники, которые открывают фишинговые письма.
Права доступа: меньше значит безопаснее
Главный принцип прост: каждому пользователю столько прав, сколько нужно для работы, и ни одним больше. Контент-менеджеру не нужен доступ к настройкам модулей, бухгалтеру к шаблонам сайта, а подрядчику, который год назад правил вёрстку, вообще ничего. Принцип работает, только если у каждого свой вход: один пароль администратора на всю команду и всех подрядчиков сводит его на нет.
На порталах с личными кабинетами этот принцип закладывают ещё при проектировании. В проекте веб-портала с кабинетами для нескольких типов пользователей мы разработали четыре ролевые модели с разными правами. Например, каждая торговая точка видит в системе только свои заявки, а менеджеру с ограниченными правами закрыта часть действий, доступных суперменеджеру с расширенными правами.
Кто отвечает за безопасность: хостинг, подрядчик или владелец
Частая путаница: владелец считает, что безопасностью занимается хостинг. На виртуальном хостинге провайдер отвечает за сервер и его программное обеспечение. За CMS, модули, пароли и код сайта отвечает владелец и его разработчик. На своём сервере зона ответственности владельца ещё шире. Поэтому полезно прямо записать в договоре с подрядчиком, кто обновляет сайт, кто делает резервные копии и кто реагирует на инциденты. Если о безопасности вспомнили уже после взлома, порядок действий разобран в статье Взлом сайта: признаки и что делать.
С чего начать на сайте, который три года не обновляли
Возьмём интернет-магазин на CMS, которую не обновляли три года. В админке семь учётных записей администраторов, две из них принадлежат подрядчикам, с которыми давно не работают. Резервные копии хостинг делает, но хранит на том же сервере. Сайт пока не взломан, просто никто не проверял.
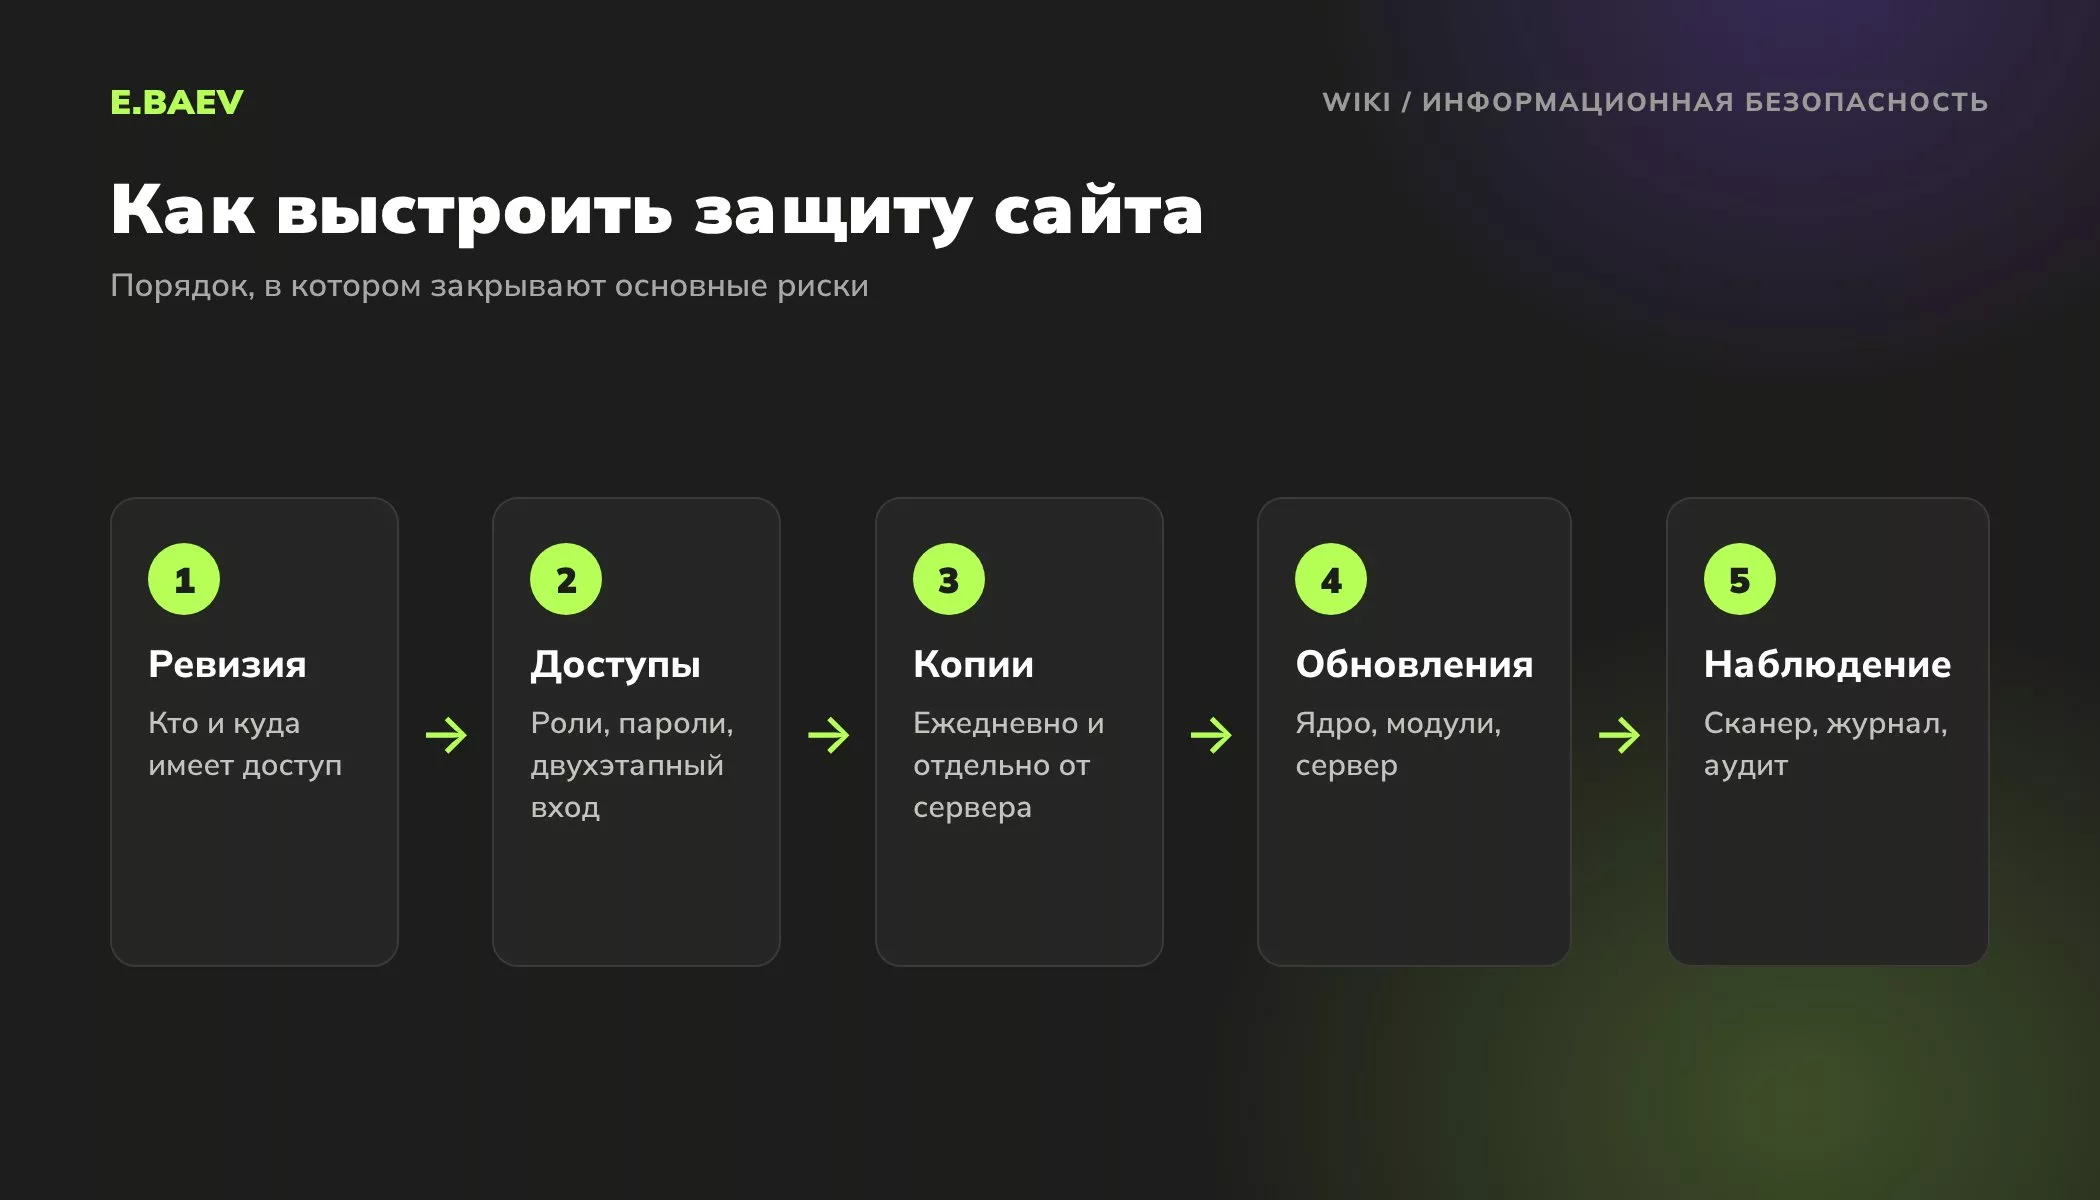
Порядок работ здесь такой. Сначала удаляют лишние учётные записи, меняют все пароли и включают двухэтапный вход для оставшихся администраторов. Затем настраивают копирование во внешнее хранилище и один раз восстанавливают сайт из копии на тестовом сервере. Только после этого обновляют ядро и модули: сначала на копии, потом на рабочем сайте. Порядок важен: если обновление что-то сломает, у вас уже есть проверенная копия. Он же снимает главный страх, из-за которого сайты годами живут без обновлений: «боимся, что что-то сломается».
Угрозы, новые сайты, 152-ФЗ и Битрикс: что уточняют заказчики
От каких угроз защищают сайт обычной компании?
Чаще всего не от целевой атаки, а от ботов, которые ищут известные дыры в устаревших CMS и подбирают пароли. Кроме них, сайту вредят доступы бывших подрядчиков, фишинговые письма сотрудникам, DDoS и сбой сервера, после которого не из чего восстановиться.
Какие меры безопасности заложить ещё при создании сайта?
Права по ролям, которые продумывают на этапе проектирования, а не после запуска. Сюда же HTTPS на всех страницах, лицензия CMS с обновлениями, доработки без правки ядра и копирование во внешнее хранилище. И отдельный пункт договора о том, кто обновляет сайт после сдачи.
Зачем защищать сайт-визитку, если на нём нечего красть?
Боты не выбирают жертву по размеру, они проверяют все сайты подряд. Взломанную визитку используют для спама и переадресации посетителей, а поисковики помечают её как опасную.
Что 152-ФЗ требует от защиты сайта с формами?
Закон обязывает оператора защищать персональные данные из форм от постороннего доступа (статья 19) и сообщать в Роскомнадзор об утечках (статья 21). Для сайта это вполне конкретные вещи: HTTPS, права по ролям, своевременные обновления, резервные копии и назначенный человек, который знает, что делать при инциденте.
Что из защиты 1С-Битрикс включить в первую очередь?
Начните с «Панели безопасности»: там видно, на каком уровне защиты сайт сейчас и чего не хватает до следующего. Затем обычно включают проактивный фильтр, контроль активности и двухэтапную авторизацию для администраторов, а вход в админку ограничивают по IP. Сканер безопасности после этого запускают раз в месяц и разбирают его отчёт со специалистом.
Минимальный набор мер и как часто их повторять
| Мера | Как часто |
|---|---|
| Обновлять ядро CMS и модули | по выходу обновлений, проверяя на копии сайта |
| Делать резервные копии и хранить их отдельно от сервера | ежедневно |
| Проверять, что из копии можно восстановиться | раз в квартал |
| Пересматривать список администраторов и доступов | при каждой смене сотрудника или подрядчика |
| Запускать сканер безопасности CMS | раз в месяц |
| Проводить аудит безопасности | раз в год и после крупных доработок |
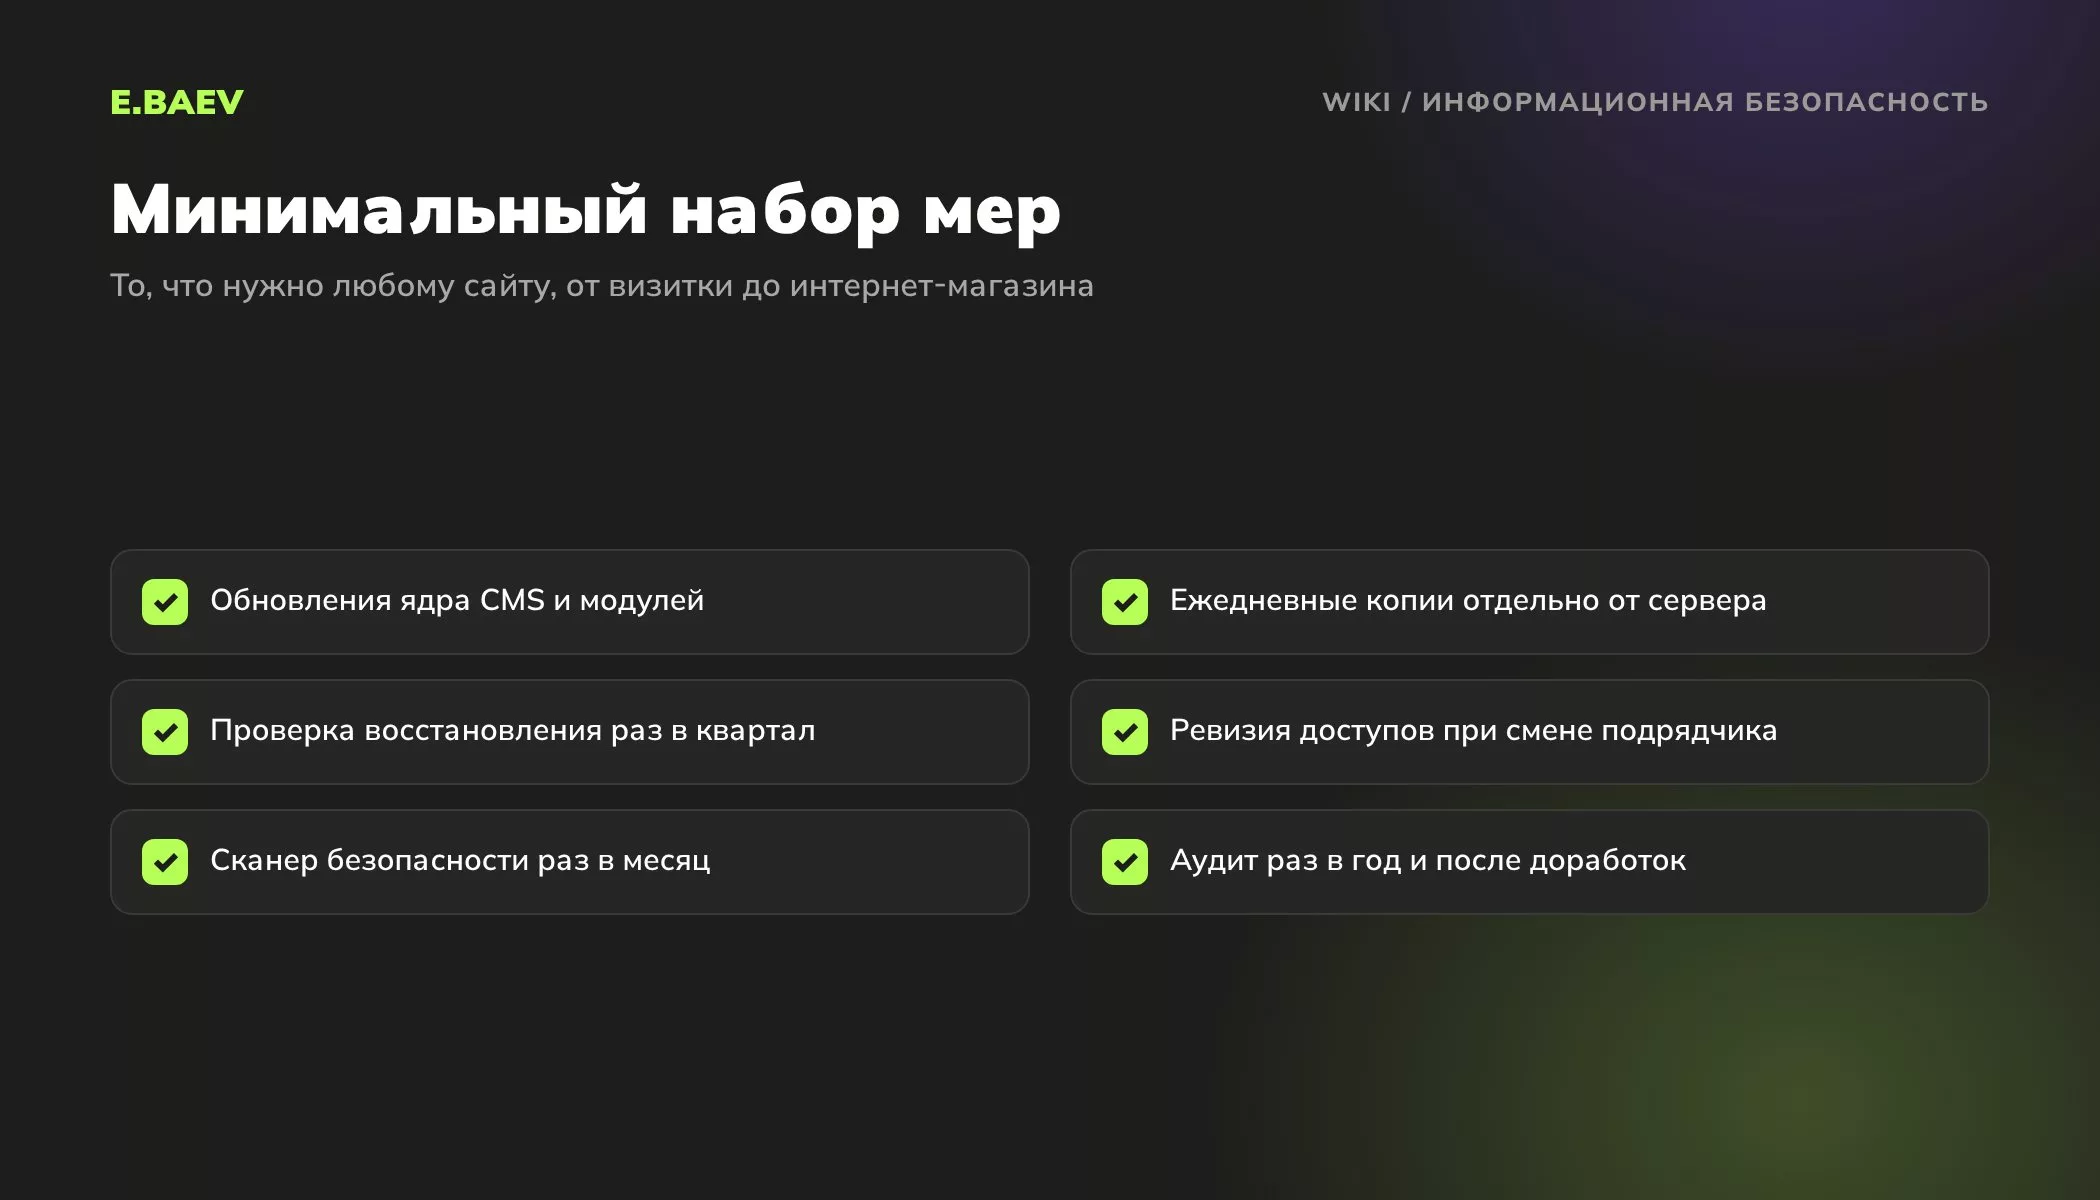
В 1С-Битрикс начать удобно с «Панели безопасности» модуля «Проактивная защита». Она показывает текущий уровень защиты сайта: стандартный, высокий или повышенный, и что нужно включить для следующего. Подробная проверка описана в статье Аудит безопасности сайта.
Выстроить защиту сайта и навести порядок в доступах поможет услуга информационная безопасность сайтов. Обновления, резервные копии и наблюдение за сайтом берёт на себя техническая поддержка, а обновление старых сайтов на 1С-Битрикс и Аспро делаем в услуге обновление сайтов на 1С-Битрикс и Аспро.
Документация 1С-Битрикс и текст закона 152-ФЗ
Остались вопросы по теме «Информационная безопасность сайта»?
Напишите нам в Telegram или MAX. Ответит специалист, который отвечает за эту тему, или руководитель проектов в рабочее время.
 Отвечает по темеСтанислав БарановРуководитель направления безопасности
Услуги
Услуги по теме
Тарифы
Тарифы по теме
Пакет 20 часов в месяц для работающего сайта: следим за доступностью, делаем копии, восстанавливаем после сбоев и выкладываем контент.
- Задачи
- Ждем от заказчика
- Обновления
- Нет
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 40 часов в месяц: сайт работает стабильно, а команда с дизайнером и разработчиками делает новые функции по вашим задачам.
- Задачи
- Ждем от заказчика
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 80 часов в месяц для сайтов, через которые идут продажи: защита, обновления Bitrix и PHP, A/B-тесты, а задачи на улучшение предлагаем сами.
- Задачи
- Ждем от заказчика и предлагаем сами
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Проверим ваш сайт бесплатно
Экспресс-аудит за 24 часа: скорость, индексация, мета-теги, коммерческие факторы и цели Метрики.