Wiki · Вредоносные технологии
DDoS-атаки
DDoS-атака (Distributed Denial of Service, распределённый отказ в обслуживании) – это попытка вывести сайт из строя потоком запросов с тысяч устройств одновременно. Сервер или канал связи не справляется, и настоящие посетители видят ошибку или бесконечную загрузку.
Для владельца сайта это выглядит буднично: утром перестала работать форма заказа, хостинг пишет про превышение нагрузки, а в аналитике всплеск визитов без единой заявки. Атакуют и небольшие сайты: интернет-магазины в сезон распродаж, сайты услуг в конкурентных нишах, сервисы онлайн-записи. Разберём, как отличить атаку от обычной нагрузки и что делать.
Чем DDoS отличается от DoS и наплыва посетителей
| Источник | Как выглядит | |
|---|---|---|
| DoS | один компьютер или сервер | много запросов с одного адреса, его легко заблокировать |
| DDoS | ботнет: тысячи заражённых компьютеров, роутеров, камер | запросы с разных адресов и стран, блокировка по одному IP не помогает |
| Наплыв посетителей | живые люди после рассылки, рекламы, упоминания в СМИ | растут визиты, корзины и заявки, всплеск совпадает с вашим событием |
Похожие симптомы дают и обычные боты: агрессивный парсер цен или плохо настроенный краулер. Они не ставят цель уронить сайт, но слабый сервер падает и от них.
Что атака пытается исчерпать: канал, соединения или сервер
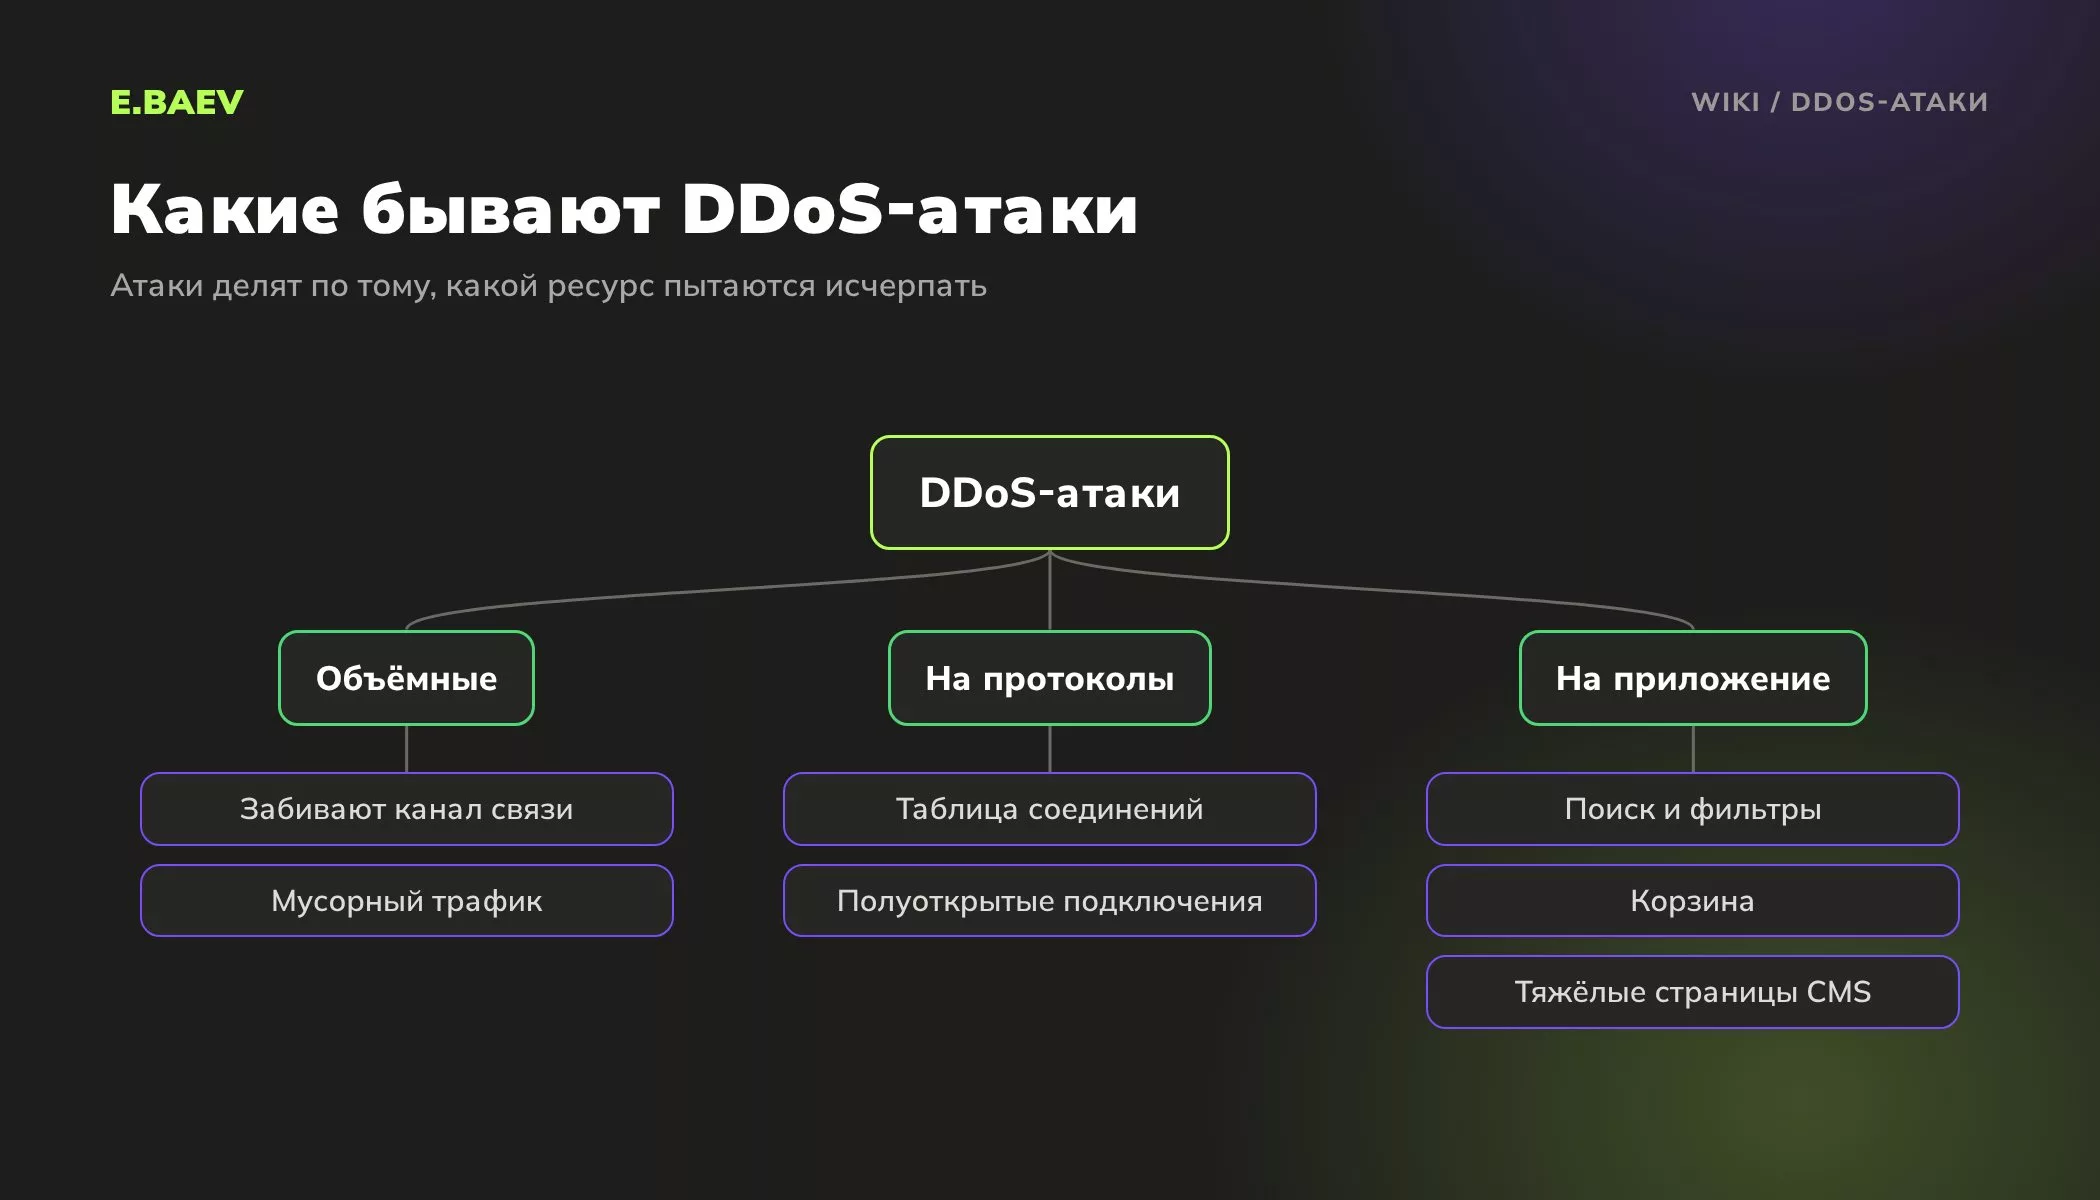
Их делят по тому, какой ресурс пытаются исчерпать.
- Объёмные атаки забивают канал связи мусорным трафиком. До сервера сайта дело даже не доходит.
- Атаки на протоколы занимают таблицу соединений сервера или сетевого оборудования полуоткрытыми подключениями.
- Атаки на уровне приложения отправляют обычные с виду HTTP-запросы на тяжёлые страницы: поиск, фильтры каталога, корзину.
Для сайтов на CMS самые неприятные последние. Каждый такой запрос запускает PHP и запросы к базе данных, поэтому сайт может лечь от тысячи запросов в секунду, если это поиск по каталогу из десятков тысяч товаров.
Как атака выглядит в логах, аналитике и письмах хостинга
- Сайт отвечает ошибками 502, 503, 504 или открывается через раз.
- Нагрузка на процессор и число соединений резко выросли без рекламы и рассылок.
- В логах сервера тысячи одинаковых запросов к одной странице с разных адресов.
- В аналитике всплеск визитов с отказами, без заявок, из непривычных стран.
- Хостинг ограничил аккаунт или прислал письмо о превышении нагрузки.
Что означают эти коды, мы разбирали в статье Коды ответов сервера.
Что делать во время атаки
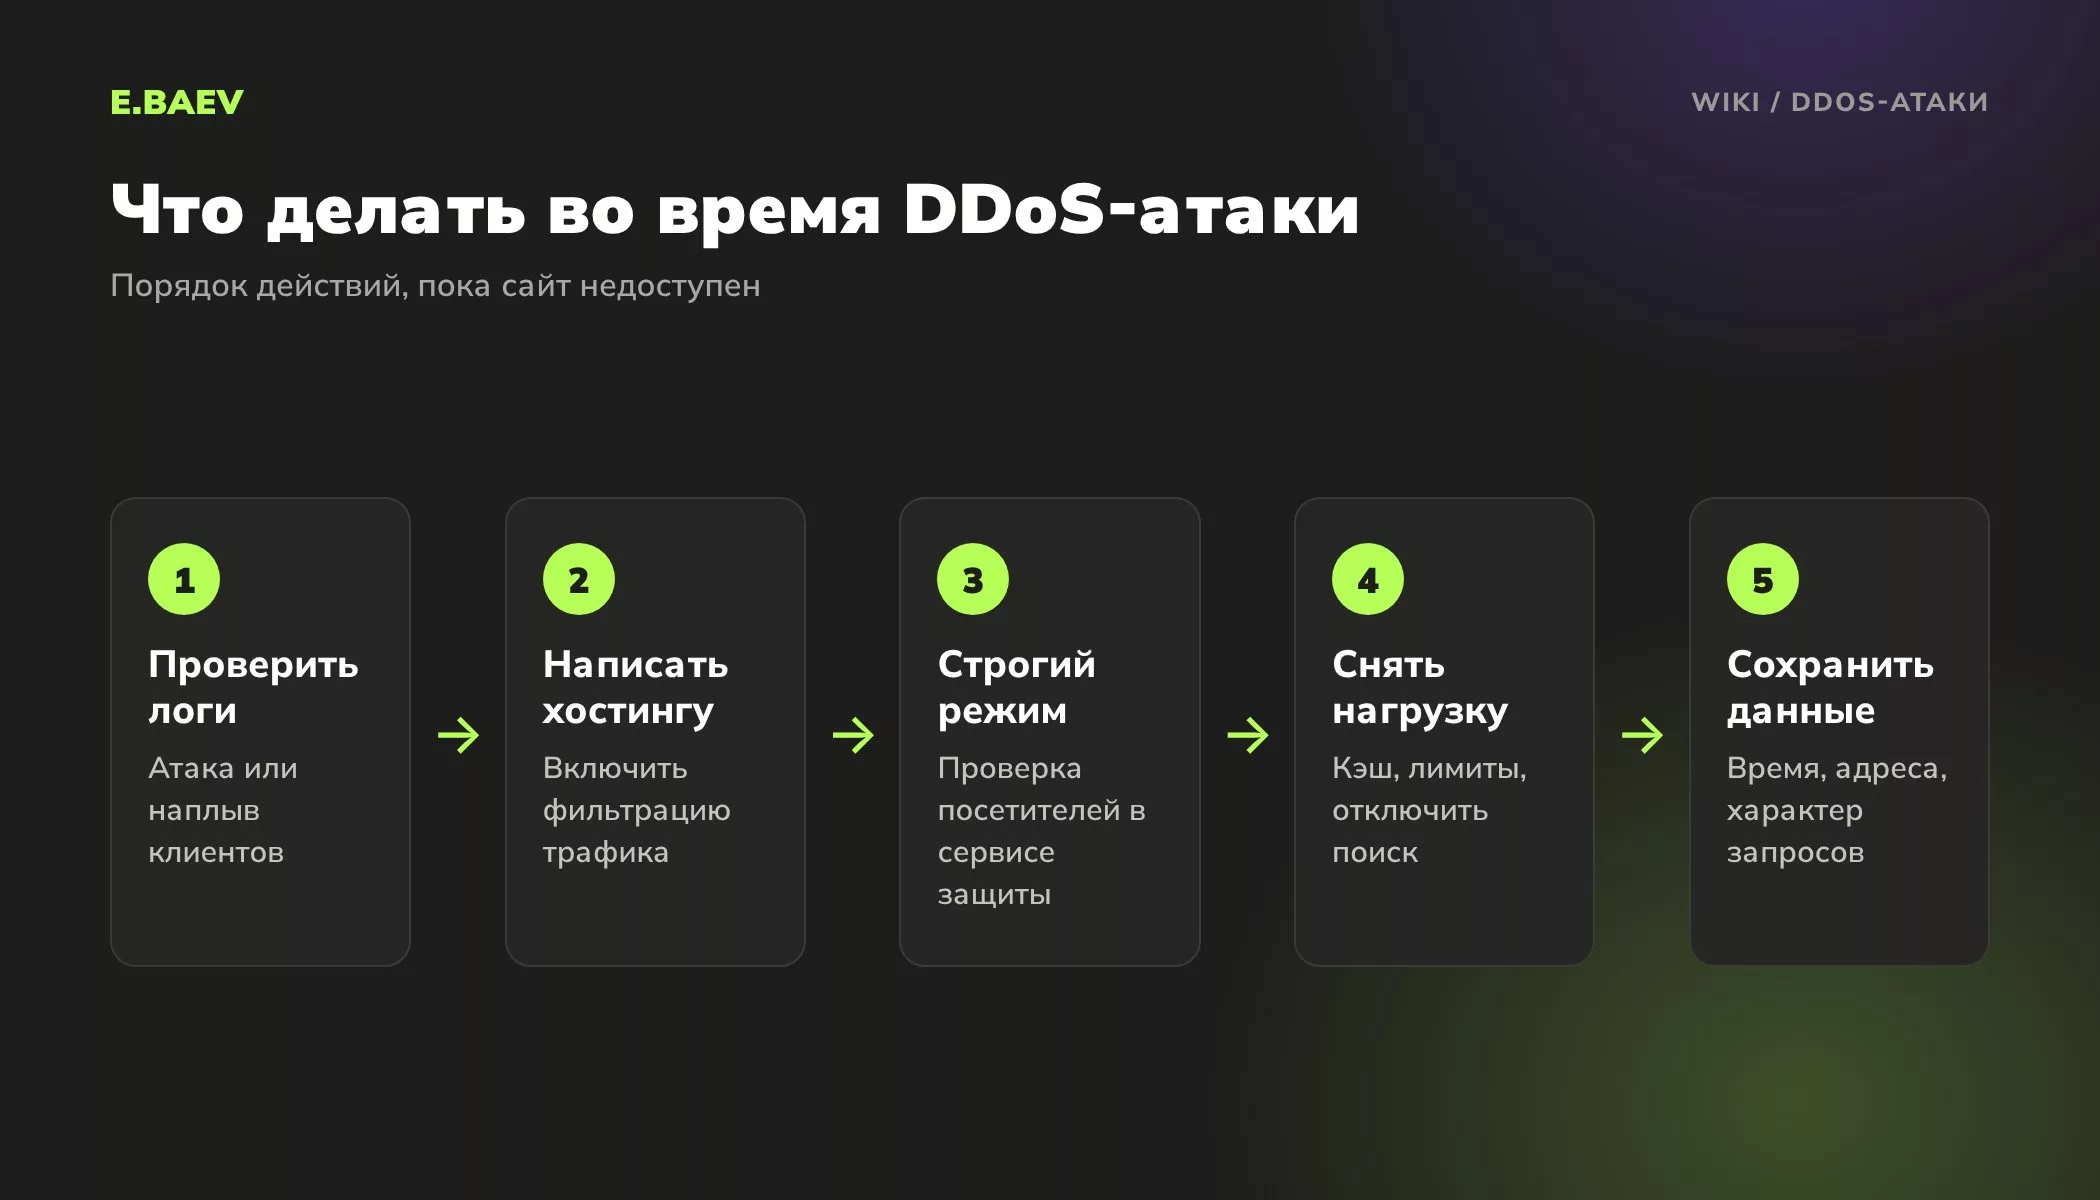
- Убедитесь по логам, что это атака, а не наплыв клиентов или сбой после обновления.
- Напишите в поддержку хостинга. У многих провайдеров есть фильтрация трафика, которую включают по запросу.
- Если сайт уже подключён к сервису защиты, включите строгий режим проверки посетителей.
- Снимите нагрузку с тяжёлых страниц: кэш, лимиты запросов, временное отключение поиска.
- Записывайте время, адреса и характер запросов. Это пригодится для разбора и для заявления в полицию.
Требования выкупа лучше не выполнять: оплата не гарантирует, что атака не повторится.
Что будет с позициями в поиске
Короткая атака на позиции обычно не влияет. Google пишет, что при ошибках 5xx и 429 его робот временно замедляет сканирование, а уже проиндексированные страницы сохраняет в индексе, но если ошибка держится долго, со временем их удаляет. Для вынужденного отключения на 1–2 дня Google советует отдавать 503 Service Unavailable.
Как защитить сайт заранее
Основа защиты – фильтрация трафика до того, как он дойдёт до сервера. Сайт подключают к сервису защиты от DDoS, весь трафик идёт через его сеть, а к серверу пропускают только запросы, похожие на живых посетителей. Реальный IP-адрес сервера при этом не публикуют, иначе атаку пустят в обход фильтра.
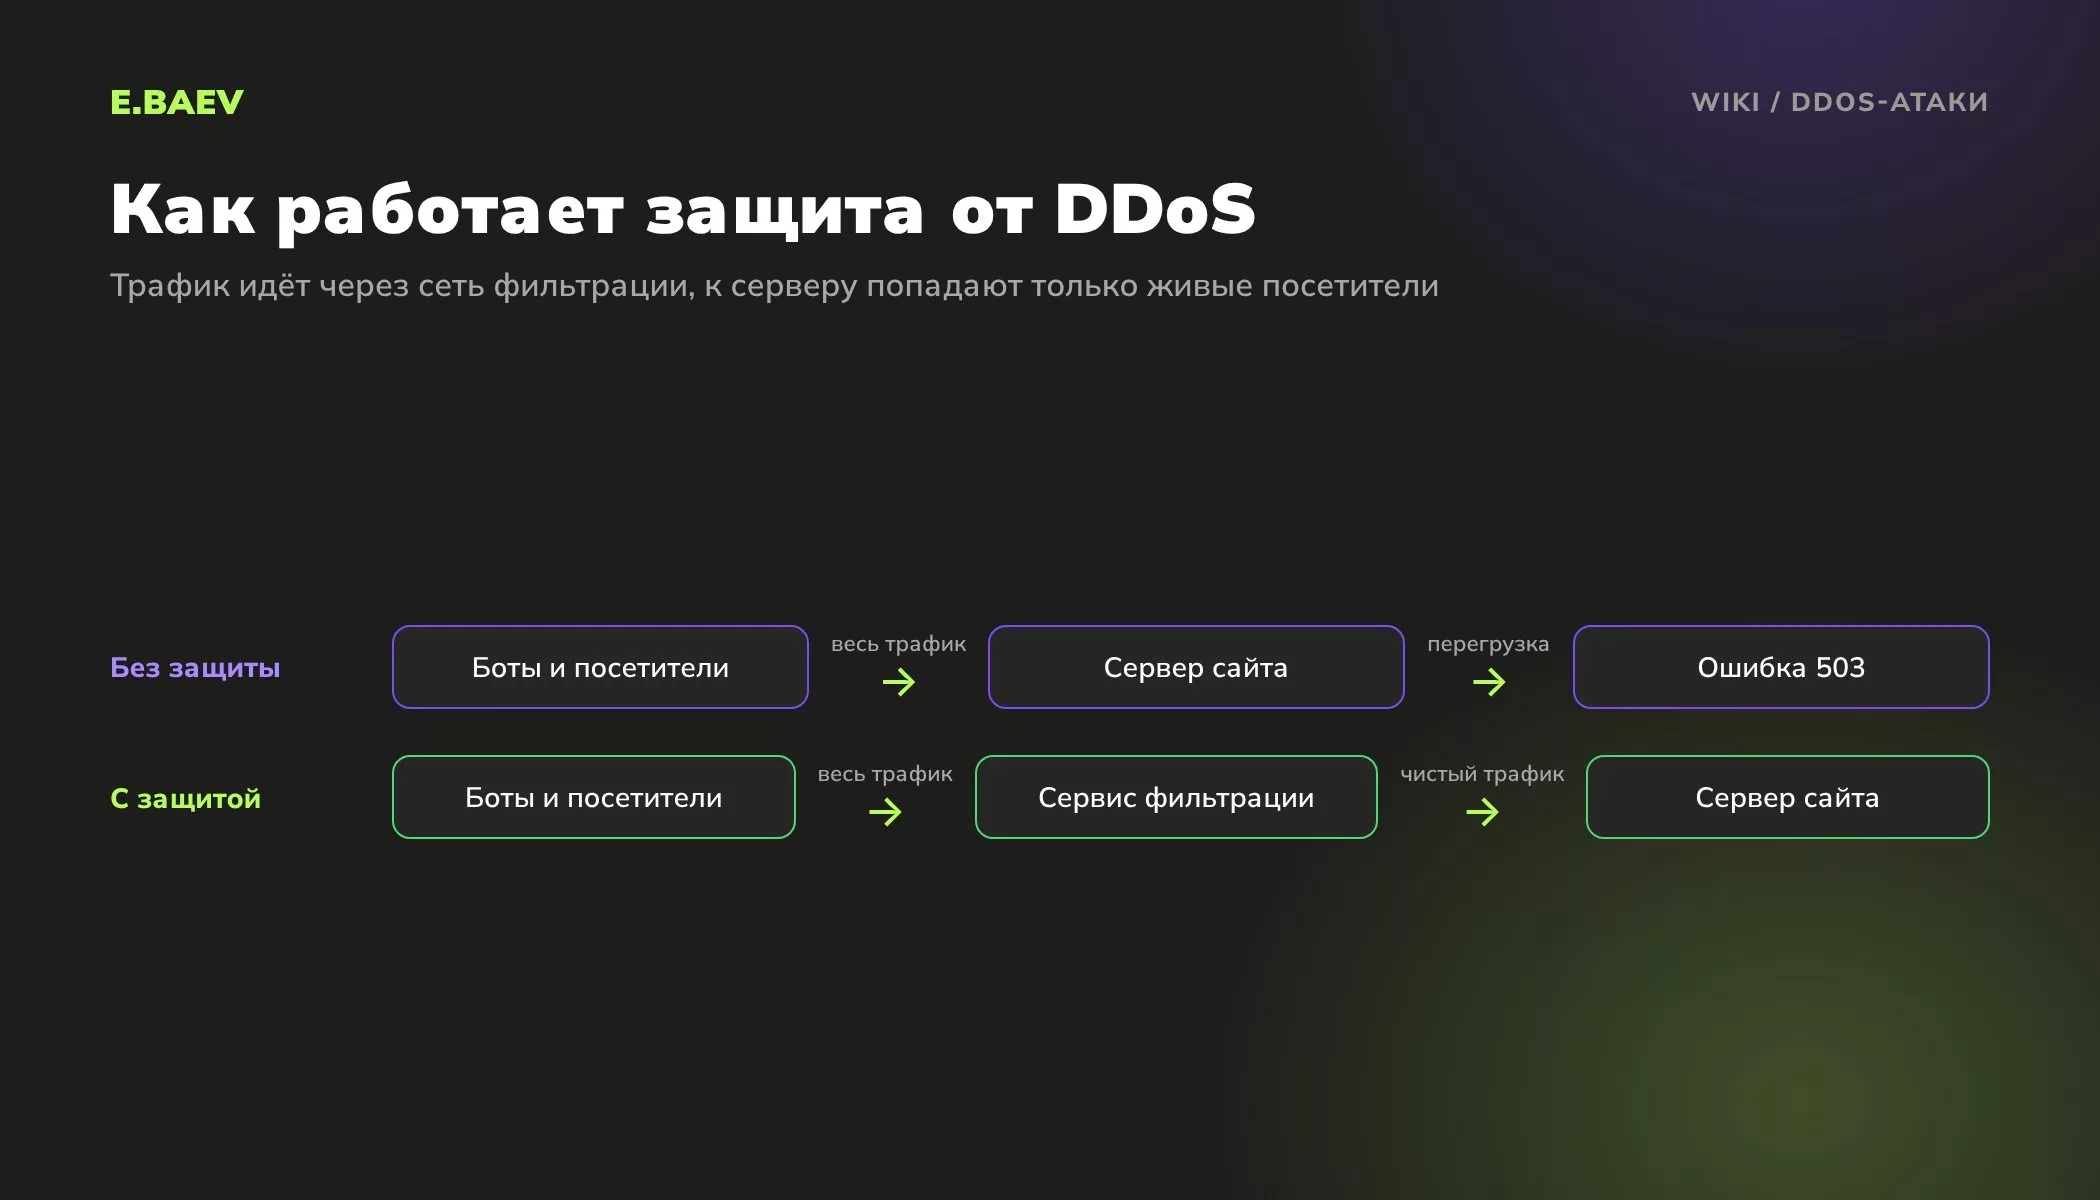
Атаки на уровне приложения дополнительно отсекают WAF и лимиты запросов. В 1С-Битрикс для этого есть «Контроль активности» в модуле «Проактивная защита»: он блокирует слишком активных посетителей и роботов. На уровне веб-сервера лимит задают так (значения условные):
# nginx: не больше 10 запросов в секунду с одного IP к поиску
limit_req_zone $binary_remote_addr zone=search:10m rate=10r/s;
location /search/ {
    limit_req zone=search burst=20 nodelay;
}
Страницы, которые не меняются от посетителя к посетителю, отдают из кэша или CDN. Тогда запрос к ним вообще не доходит до PHP и базы, и сайт выдерживает заметно больше обращений.
Запас прочности заранее измеряют нагрузочным тестированием: вы узнаете, сколько запросов сайт выдерживает и какая страница сдаётся первой.
Почему защита от DDoS не срабатывает или мешает самому сайту
- Блокировать адреса вручную. Против ботнета из тысяч устройств это не работает.
- Подключить защиту, но оставить реальный IP сервера в DNS старых поддоменов.
- Забыть о поиске и фильтрах. Это самые дорогие для сервера страницы.
- Включить строгую проверку и не посмотреть, проходят ли её роботы поисковиков, платёжные сервисы и обмен с 1С.
DDoS на практике: выкуп, хостинг, капча и позиции в поиске
Чем DDoS отличается от DoS-атаки?
DoS-атаку ведут с одной машины, DDoS с тысяч устройств одновременно. Одиночный источник отсекают блокировкой адреса. Ботнет из заражённых компьютеров, роутеров и камер шлёт запросы из разных стран, и против него помогает только фильтрация всего потока.
Зачем устраивают DDoS-атаки на обычные сайты?
Чаще всего ради денег. Магазин конкурента роняют в разгар сезона, чтобы он не принимал заказы, или требуют с владельца выкуп за прекращение атаки. Платить не стоит: выкуп не защищает от повторного нападения. Бывают и атаки из мести или ради развлечения.
Как понять, что сайт упал от атаки, а не от наплыва покупателей?
Сверьте всплеск с заявками и логами. Наплыв после рассылки или рекламы приносит корзины и заказы. Атака даёт визиты без единой заявки, а в логах одну и ту же страницу запрашивают сотни разных адресов. Если пик не совпадает ни с одним вашим событием, ищите атаку или агрессивного бота.
Что делать, если DDoS-атака идёт прямо сейчас?
Первым делом напишите в поддержку хостинга: многие провайдеры включают фильтрацию по запросу. Если сайт уже стоит за сервисом защиты, переведите его в строгий режим, а поиск и фильтры разгрузите кэшем или лимитами. Логи сохраняйте, без них не получится ни разобрать атаку, ни написать заявление.
Хватит ли защиты от DDoS, которая есть у хостинга?
От простых объёмных атак часто хватает: многие хостинги чистят такой трафик на своей сети. Атака на уровне приложения похожа на обычные запросы к каталогу и проходит базовый фильтр. Уточните в условиях тарифа, от чего именно он защищает, и при серьёзных рисках подключайте отдельный сервис.
Поможет ли капча от DDoS?
Только против части атак на уровне приложения: простые боты проверку не проходят. Объёмная атака забивает канал раньше, чем сайт успеет показать капчу.
Сайт лежал два дня из-за атаки: вылетит ли он из индекса?
За пару дней обычно нет. При ошибках 5xx робот Google реже заходит на сайт, но известные страницы держит в индексе и удаляет их, только если сбой тянется долго. Если закрываете сайт сами, отдавайте код 503: так поисковик поймёт, что перерыв временный.
Почему атакуют именно поиск и фильтры каталога?
Для сервера это самые тяжёлые страницы. Главную можно отдать из кэша, а каждый запрос к поиску запускает PHP и выборку по всему каталогу. Тысяча таких запросов в секунду кладёт сервер, который спокойно держит обычную посещаемость. Поэтому лимиты частоты в первую очередь ставят на поиск, фильтры и корзину.
Что включить в 1С-Битрикс для защиты от DDoS?
«Контроль активности» в модуле «Проактивная защита»: он ограничивает посетителей и роботов, которые шлют слишком много запросов. Но это защита на уровне приложения. Объёмную атаку Битрикс не удержит, её фильтруют до сервера, у хостинга или в сервисе защиты. Тяжёлые страницы дополнительно кэшируют, а для поиска ставят лимит в nginx.
Как заранее узнать, сколько запросов выдержит сайт?
Провести нагрузочное тестирование: на сайт подают растущий поток запросов и смотрят, с какого уровня он начинает отвечать ошибками и какая страница падает раньше других. Обычно это поиск, фильтры или корзина, туда и ставят кэш и лимиты.
Настроить защиту от DDoS и разобрать атаку поможет услуга информационная безопасность сайтов. Сколько выдержит ваш сайт, покажет нагрузочное тестирование, а за доступностью следит техническая поддержка.
Справка Google, документация 1С-Битрикс и nginx
- Google Search Central: как ошибки HTTP и сети влияют на Google Поиск
- Google Search Central: как приостановить работу сайта без вреда для поиска
- Документация 1С-Битрикс: модуль «Проактивная защита», раздел «Контроль активности»
- Документация nginx: модуль ngx_http_limit_req_module
См. также: Коды ответов сервера, Хостинг, Скорость сайта, WAF.
Остались вопросы по теме «DDoS-атаки»?
Напишите нам в Telegram или MAX. Ответит специалист, который отвечает за эту тему, или руководитель проектов в рабочее время.
 Отвечает по темеСтанислав БарановРуководитель направления безопасности
Услуги
Услуги по теме
Тарифы
Тарифы по теме
Пакет 20 часов в месяц для работающего сайта: следим за доступностью, делаем копии, восстанавливаем после сбоев и выкладываем контент.
- Задачи
- Ждем от заказчика
- Обновления
- Нет
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 40 часов в месяц: сайт работает стабильно, а команда с дизайнером и разработчиками делает новые функции по вашим задачам.
- Задачи
- Ждем от заказчика
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 80 часов в месяц для сайтов, через которые идут продажи: защита, обновления Bitrix и PHP, A/B-тесты, а задачи на улучшение предлагаем сами.
- Задачи
- Ждем от заказчика и предлагаем сами
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Проверим ваш сайт бесплатно
Экспресс-аудит за 24 часа: скорость, индексация, мета-теги, коммерческие факторы и цели Метрики.