Wiki · Вредоносные технологии
Сайт взломан: признаки и что делать
Содержание 5 разделов
Взлом сайта – это получение посторонним доступа к сайту, серверу или административной панели без разрешения владельца. Через взломанный сайт рассылают спам, крадут данные клиентов, перенаправляют посетителей на чужие ресурсы или размещают скрытые страницы.
Владелец обычно узнаёт о взломе последним. Сайт у него открывается нормально, заявки идут. А в это время посетителей с телефонов уводит на казино, в поиске висят сотни страниц про кредиты. Взламывают в основном не конкретную компанию: боты перебирают тысячи сайтов и ищут известную дыру в старой CMS или подходящий пароль.
Как понять, что сайт взломали
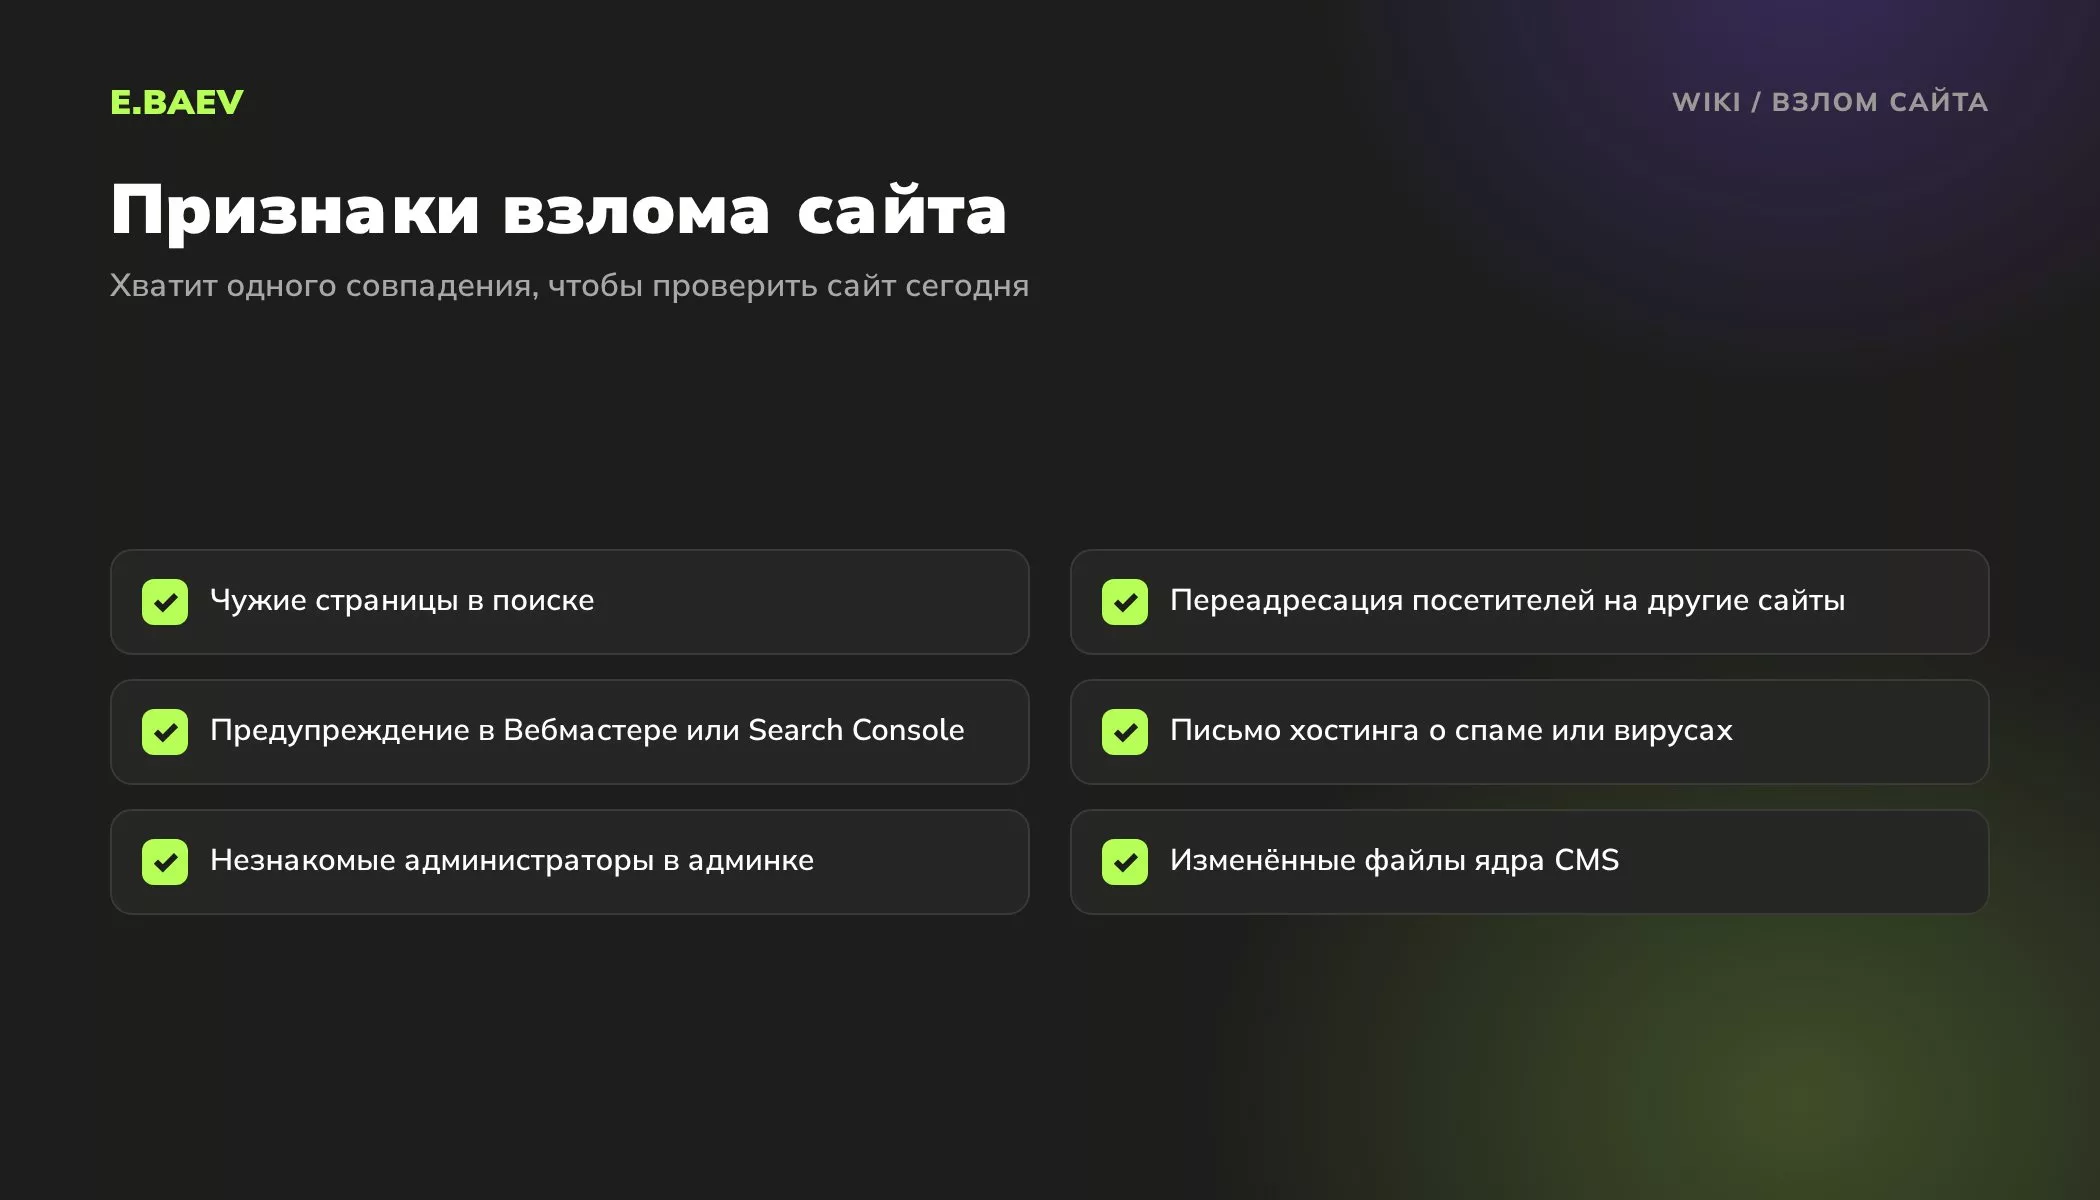
- В поиске появились страницы, которых вы не создавали: казино, займы, лекарства, тексты на чужом языке.
- Посетителей из поиска или с мобильных перебрасывает на чужие сайты, а при прямом заходе с вашего компьютера всё в порядке.
- В выдаче рядом с сайтом предупреждение об опасности, в Яндекс Вебмастере сообщение в разделе «Безопасность и нарушения», в Google Search Console в отчёте «Проблемы безопасности».
- Хостинг ограничил аккаунт за спам или вредоносные файлы.
- В админке появились незнакомые пользователи, перестал подходить пароль.
- На сервере незнакомые файлы, у файлов ядра CMS свежие даты изменения.
- Антивирусы посетителей блокируют сайт, резко выросли нагрузка или исходящий трафик.
Что знает о сайте поисковик, видно в Вебмастере в списке страниц в поиске. Чужие адреса вида /casino-online/ или страницы на китайском – почти точный признак взлома. Как поисковики находят и добавляют страницы, разбираем в статье Индексация сайта.
Как обычно попадают на сайт
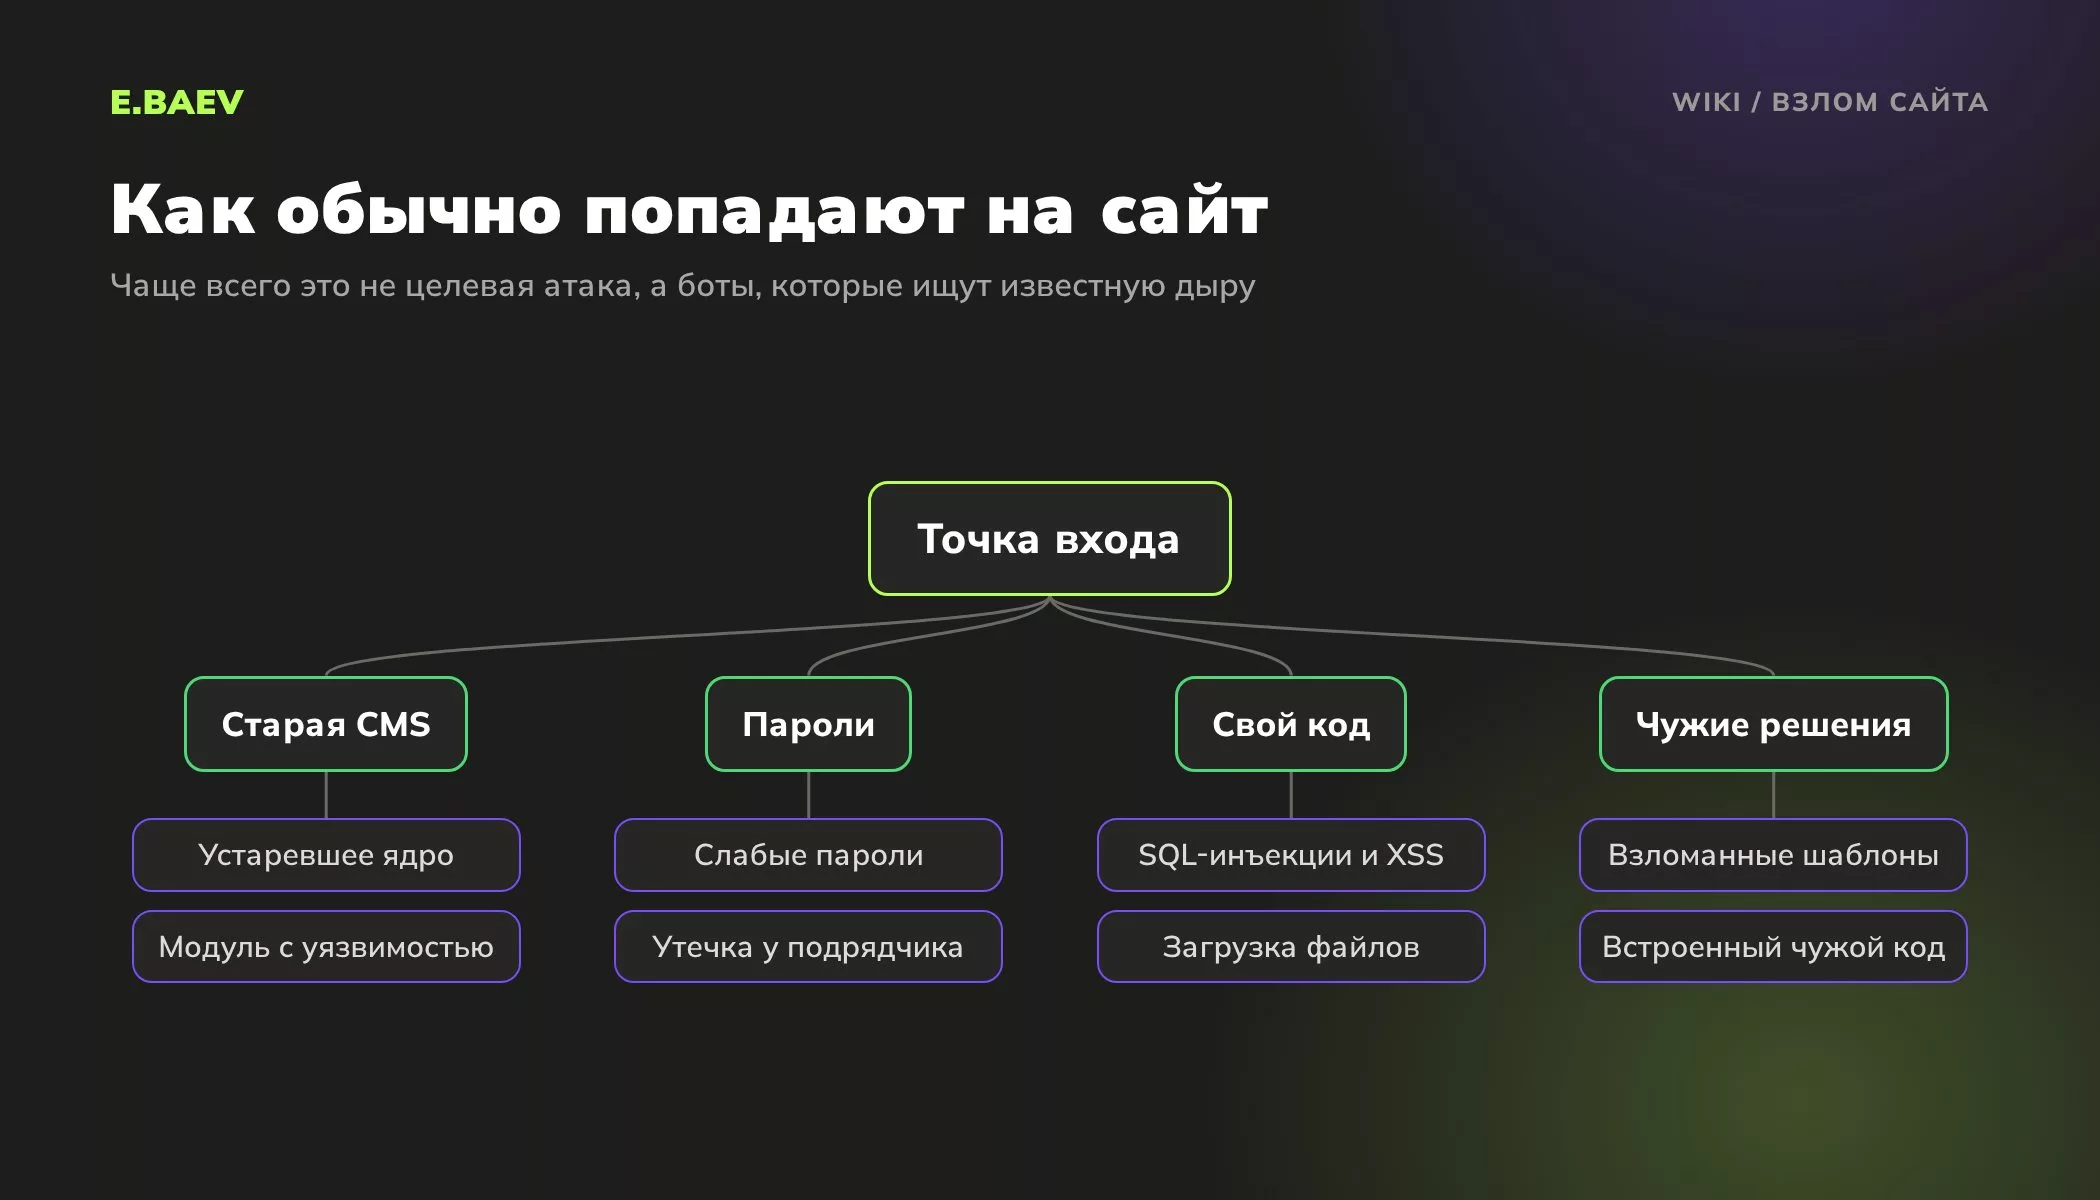
- Устаревшая CMS или модуль с известной уязвимостью.
- Слабые пароли или пароли, которые утекли вместе с компьютером подрядчика.
- Ошибки в самописном коде: SQL-инъекции, XSS, загрузка файлов без проверки.
- Взломанные платные шаблоны и модули из сомнительных источников, в которые заранее встроен чужой код.
Семь шагов после взлома
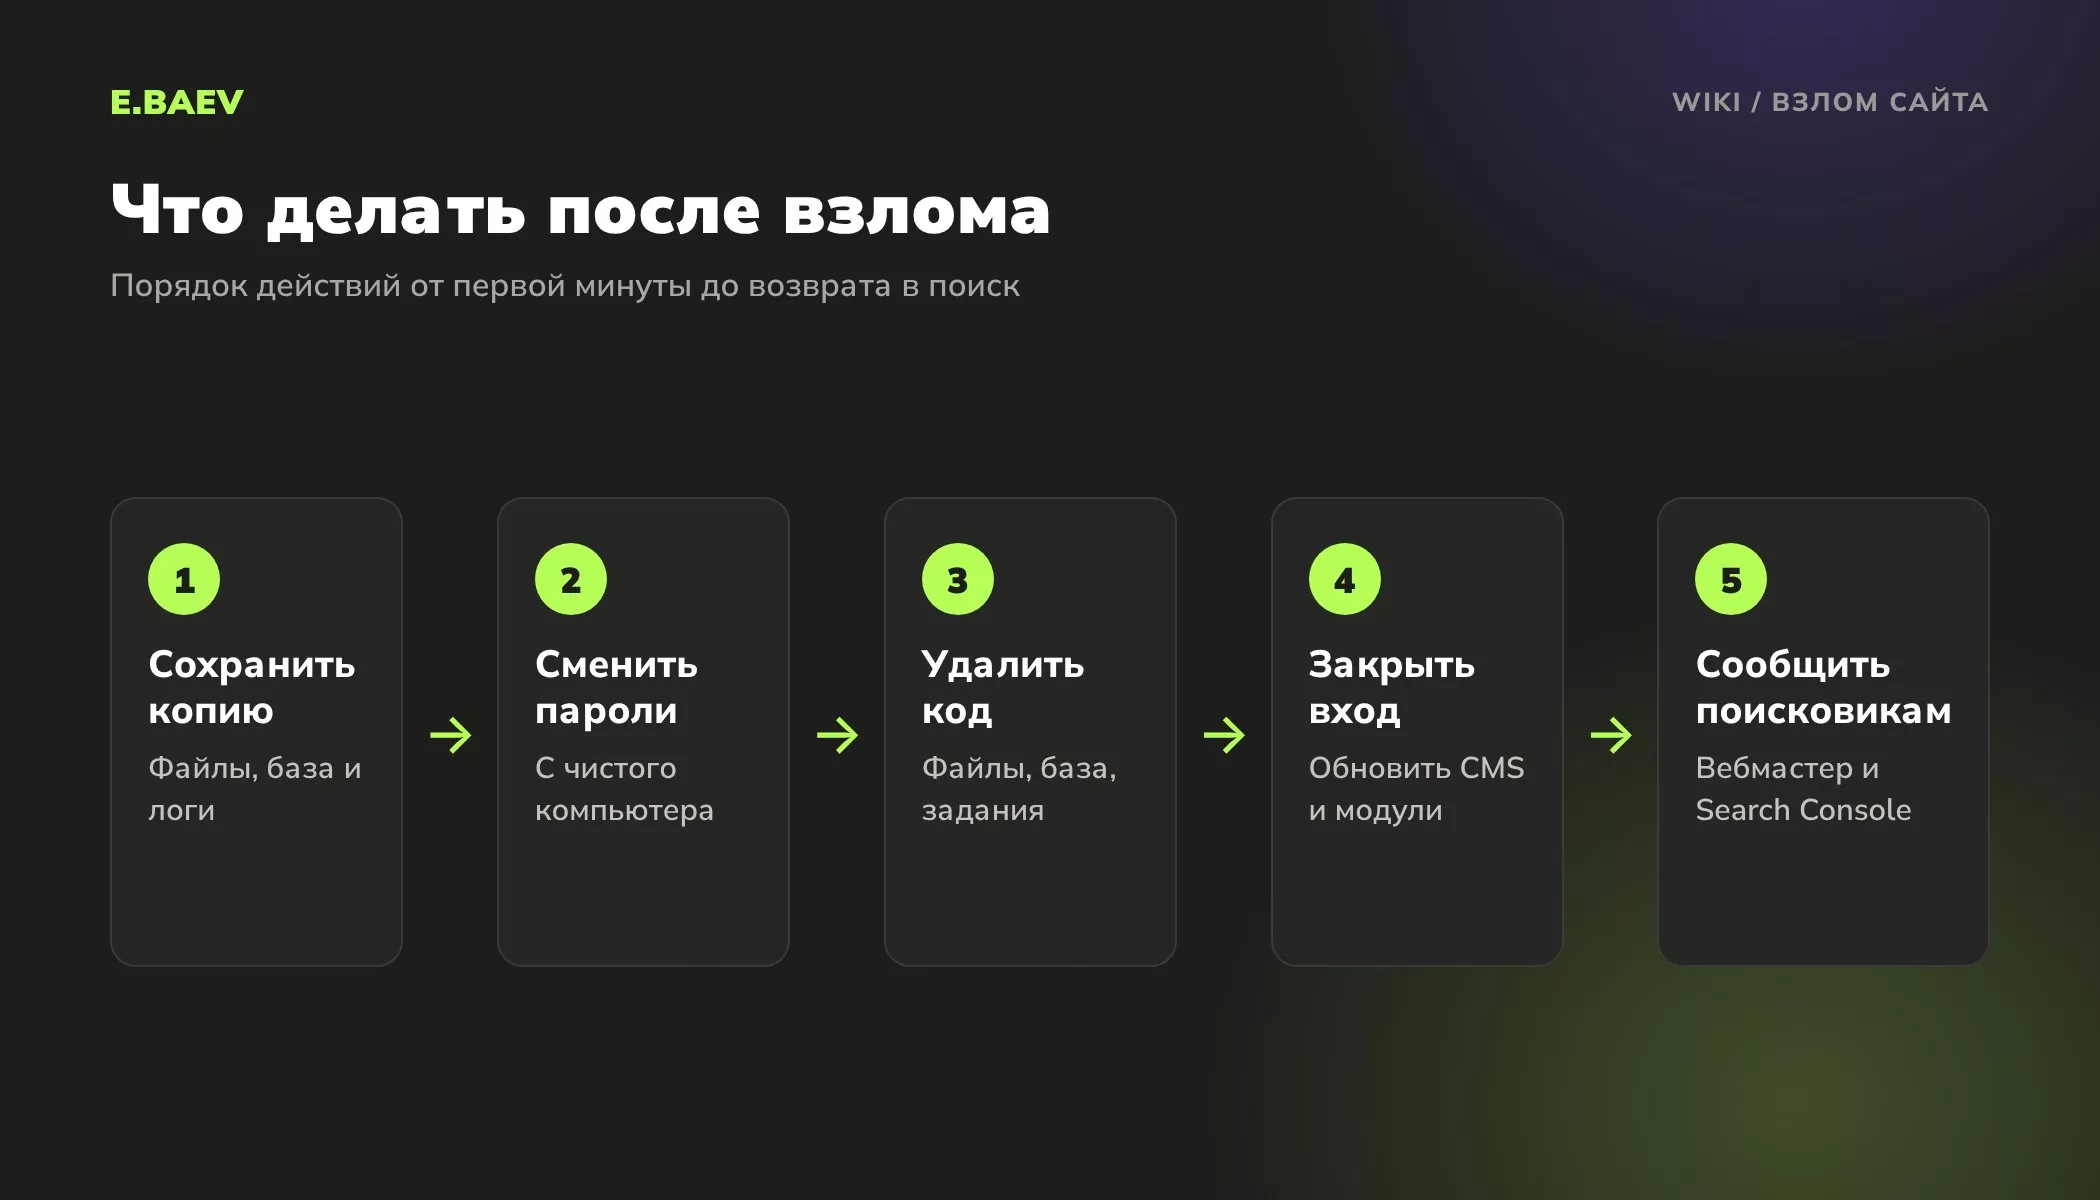
- Сохраните текущее состояние: копию файлов, базы и логов сервера. Без неё не получится понять, как именно взломали.
- Ограничьте ущерб. Если сайт перенаправляет посетителей или раздаёт вирус, временно закройте его заглушкой с кодом 503.
- Смените все пароли с заведомо чистого компьютера: админка, хостинг, FTP и SSH, база данных, почта. Удалите лишних администраторов и завершите все сессии.
- Найдите и удалите вредоносный код. Сравните файлы с чистым дистрибутивом, проверьте базу, файл .htaccess и задания по расписанию на сервере. В 1С-Битрикс помогут «Сканер безопасности», «Контроль целостности» и «Поиск троянов» модуля «Проактивная защита».
- Найдите точку входа по логам и закройте её: обновите ядро и модули, исправьте уязвимый код. Иначе через ту же дыру сайт заразят повторно.
- Восстановиться можно из чистой копии, сделанной до заражения, но уязвимость закрывают и в этом случае.
- Удалите спам-страницы так, чтобы они отдавали 404 или 410, и сообщите поисковикам об исправлении.
Например, у интернет-магазина за неделю просел трафик из поиска. В Вебмастере среди страниц в поиске нашлись тысячи адресов с параметром ?p= и текстами про займы, хотя в админке таких страниц нет. Их генерировал скрипт, подброшенный в папку загрузок через старый модуль импорта. Удалили скрипт, обновили модуль, запретили выполнение PHP в папке загрузок, и только после этого отправили сайт на перепроверку.
Если взломщик мог добраться до базы с телефонами, почтами и заказами, это уже инцидент с персональными данными. Закон обязывает сообщить в Роскомнадзор в течение 24 часов, а о результатах расследования в течение 72 часов. Подробнее в статье 152-ФЗ и персональные данные на сайте.
Что уточняют, пока лечат сайт
Почему клиентов уводит на чужой сайт, а у вас он открывается нормально?
Так работает условная переадресация: внедрённый код срабатывает только для тех, кто пришёл из поиска или с телефона, а владельца не трогает. Проверяйте сайт с мобильного через выдачу.
Почему одного восстановления из резервной копии мало?
Копия возвращает файлы, но не закрывает дыру, через которую зашли, и сайт заразят снова тем же путём. К тому же заражение могло начаться раньше, чем кажется, и свежая копия уже содержит чужой код. Поэтому берут копию до заражения, затем обновляют CMS и модули, меняют пароли и закрывают точку входа.
Как убрать из поиска спам-страницы, появившиеся после взлома?
Удалите их с сервера так, чтобы адреса отдавали 404 или 410, и поисковики исключат их при следующем обходе. Ускорить процесс помогают инструменты удаления адресов в Вебмастере и Search Console. Если спам-страниц тысячи, проверьте, не создаёт ли их скрипт: тогда удалённые адреса появляются снова.
По каким следам ищут, через какую дыру взломали сайт?
По датам изменения файлов и логам сервера. Находят самый ранний чужой файл и смотрят, какие запросы и к какому скрипту шли в это время. След может привести, например, к устаревшему модулю импорта, как в примере выше. В 1С-Битрикс изменённые файлы ядра покажет «Контроль целостности».
Как вернуть сайт в поиск
В Яндекс Вебмастере откройте «Безопасность и нарушения», отметьте, что нарушение исправлено, и отправьте сайт на проверку. По справке Яндекса проверка идёт в течение 30 дней, а повторно сообщить об исправлении можно только через 30 дней после отправки. Поэтому отправляйте сайт, когда уверены, что очистили всё. В Google Search Console в отчёте «Проблемы безопасности» нажмите «Запросить проверку». Google предупреждает, что рассмотрение обычно занимает от нескольких дней до нескольких недель.
Как не допустить повторения
- Обновляйте ядро и модули, не ставьте взломанные платные решения.
- Включите двухэтапную авторизацию и ограничьте вход в админку по IP. В 1С-Битрикс для этого есть отдельные разделы «Проактивной защиты».
- Храните резервные копии отдельно от сервера сайта и проверяйте, что из них можно восстановиться.
- Раз в год проводите аудит безопасности, особенно после крупных доработок.
Разобраться со взломом, вылечить сайт и закрыть уязвимость поможет услуга информационная безопасность сайтов. Регулярные обновления и контроль после лечения берёт на себя техническая поддержка.
Документация и справки
Остались вопросы по теме «Взлом сайта: признаки и что делать»?
Напишите нам в Telegram или MAX. Ответит специалист, который отвечает за эту тему, или руководитель проектов в рабочее время.
 Отвечает по темеСтанислав БарановРуководитель направления безопасности
Услуги
Услуги по теме
Тарифы
Тарифы по теме
Пакет 20 часов в месяц для работающего сайта: следим за доступностью, делаем копии, восстанавливаем после сбоев и выкладываем контент.
- Задачи
- Ждем от заказчика
- Обновления
- Нет
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 40 часов в месяц: сайт работает стабильно, а команда с дизайнером и разработчиками делает новые функции по вашим задачам.
- Задачи
- Ждем от заказчика
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 80 часов в месяц для сайтов, через которые идут продажи: защита, обновления Bitrix и PHP, A/B-тесты, а задачи на улучшение предлагаем сами.
- Задачи
- Ждем от заказчика и предлагаем сами
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Проверим ваш сайт бесплатно
Экспресс-аудит за 24 часа: скорость, индексация, мета-теги, коммерческие факторы и цели Метрики.