Wiki · Вредоносные технологии
Аудит безопасности сайта
Аудит безопасности сайта – это проверка сайта, сервера и доступов на уязвимости, через которые сайт могут взломать, заразить вредоносным кодом или украсть данные клиентов. Итог аудита: отчёт с найденными проблемами, оценкой риска и планом исправлений.
Как такая проверка выглядит на практике и что входит в отчёт, мы описали на странице услуги защиты сайта от взлома.
Владельцы небольших сайтов нередко думают, что взламывать их незачем. Но чаще всего сайты ломают программы. Они перебирают тысячи сайтов подряд и ищут устаревшую CMS, забытый модуль или простой пароль от админки. Последствия бывают неприятные: посетителей с телефонов перекидывает на мошеннический сайт, в поиске появляются страницы с рекламой казино, Яндекс помечает сайт как опасный, а заявки клиентов с именами и телефонами оказываются у чужих людей.
Что проверяют при аудите
| Область | Что смотрят |
|---|---|
| CMS и модули | Версии, установлены ли обновления, нет ли заброшенных модулей и правок в ядре, которые мешают обновлению |
| Сервер и хостинг | Версию PHP, права на файлы, открытые порты, где лежат резервные копии |
| Доступы | Пароли администраторов, двухфакторную авторизацию, старые учётные записи подрядчиков, FTP |
| Код и формы | SQL-инъекции, XSS, загрузку файлов, проверку прав на сервере |
| Данные | HTTPS, где хранятся заявки и кто к ним имеет доступ |
| Следы заражения | Незнакомые файлы, внедрённые скрипты, скрытые редиректы, спам-страницы в индексе |
Типичные уязвимости веб-приложений собраны в списке OWASP Top 10, на него опираются при ручной проверке кода и форм.
Как проходит аудит
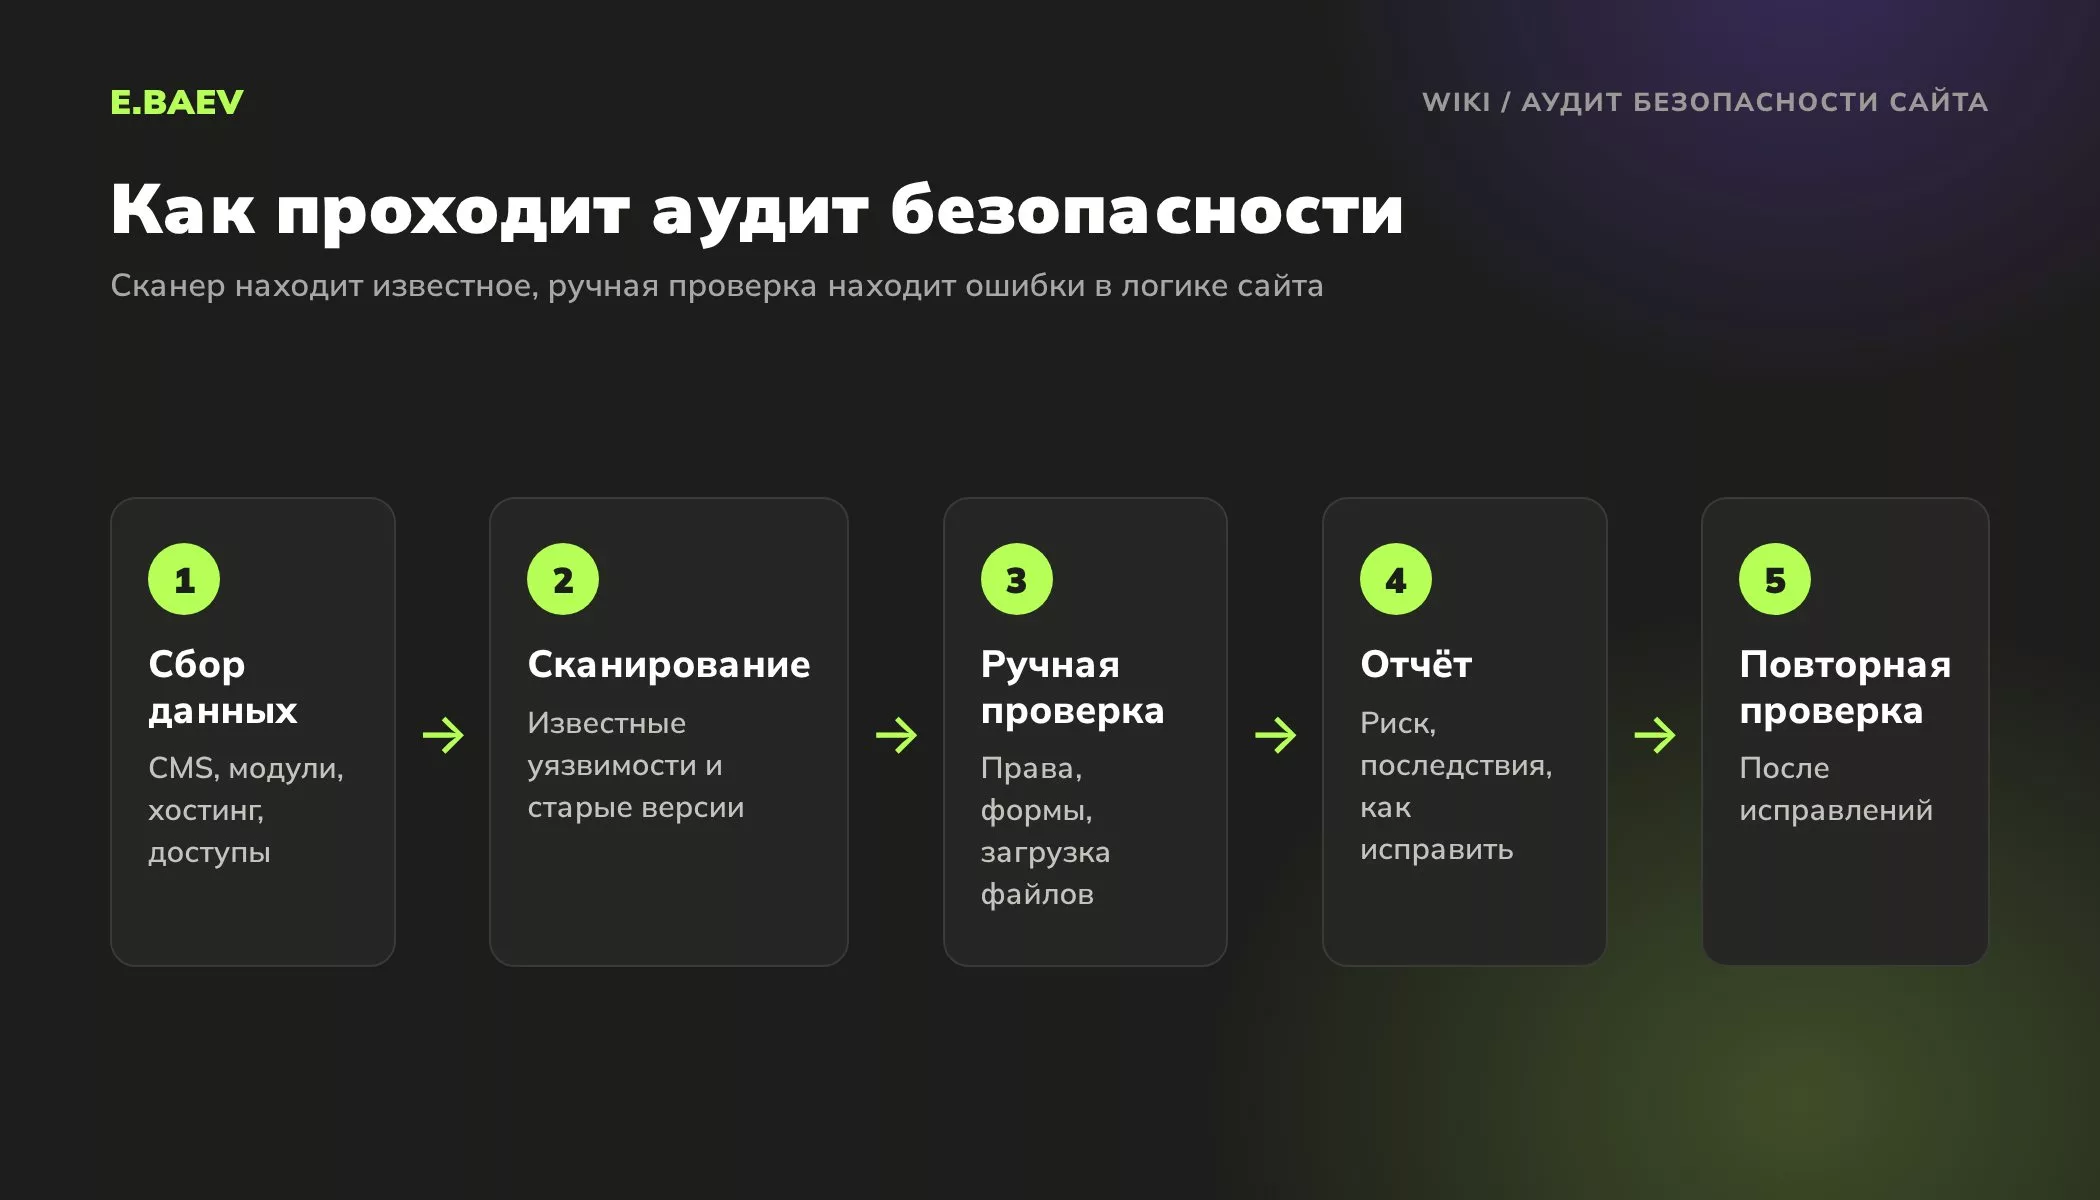
- Собирают информацию: CMS, список модулей, хостинг, кто и как заходит в админку.
- Запускают автоматические сканеры. Они быстро находят известные уязвимости и устаревшие версии.
- Проверяют вручную то, что сканер не видит: логику прав, формы, загрузку файлов, личные кабинеты.
- Пишут отчёт: что найдено, насколько это опасно, как воспроизвести и как исправить.
- После исправлений проверяют повторно.
Ручная часть важнее, чем кажется. Сканер не поймёт, что клиент личного кабинета может открыть чужой заказ, поменяв цифру в адресе. Такие ошибки находят, когда заходят под разными ролями и пробуют сделать то, что запрещено. Об этом подробнее в статье Ролевая модель доступа.
Что должно быть в отчёте, кроме выгрузки сканера
Выгрузка сканера на двадцать страниц без пояснений мало что даёт. В хорошем отчёте у каждой проблемы есть уровень риска, понятное описание последствий и конкретное действие: обновить модуль, закрыть каталог от загрузки скриптов, отключить учётную запись. Отдельным блоком идёт то, что исправить нужно сегодня. Сам по себе отчёт в папке сайт не защищает: пользу даёт только исправленное, поэтому в конце аудита найденное проверяют повторно.
Для сайтов с личными кабинетами, оплатой и персональными данными аудит есть смысл повторять после крупных доработок и хотя бы раз в год. Закон № 152-ФЗ обязывает оператора персональных данных принимать меры для их защиты, а проверка сайта, через который собирают заявки, помогает эти меры выполнить.
Сколько стоит, как часто повторять и почему сканера мало
Сколько стоит аудит безопасности сайта?
Цену называют после того, как изучат сайт и договорятся, какие части проверять вручную. Визитка на CMS обходится дешевле портала с личными кабинетами, оплатой и интеграциями.
Чем аудит безопасности отличается от технического аудита сайта?
Аудит безопасности ищет дыры, через которые сайт взломают или уведут данные клиентов. Технический аудит смотрит на сайт глазами поисковика: индексация, дубли, скорость, коды ответов. Сведения о сервере пригодятся обоим, но это две разные работы с разными отчётами.
Как часто повторять аудит безопасности?
Минимум раз в год. Если на сайте есть кабинеты, оплата или персональные данные, добавьте проверку после каждой крупной доработки: подключили оплату, запустили кабинет, связали сайт с CRM.
Почему бесплатного онлайн-сканера недостаточно?
Он смотрит на сайт снаружи и узнаёт только известные уязвимости и старые версии. Админку, настройки сервера и логику прав такой сканер не видит, поэтому не заметит, что покупатель открывает чужие заказы, а у бывшего подрядчика до сих пор есть пароль от хостинга. Это находят вручную, заходя под разными ролями и пробуя запрещённые действия.
Признаки, что сайт уже взломан
- С телефона или из поиска сайт перекидывает на чужой ресурс, а при прямом заходе с компьютера всё нормально.
- В поиске по вашему домену появились страницы, которых вы не создавали.
- В Яндекс Вебмастере в разделе «Безопасность и нарушения» появилась угроза, а в выдаче рядом с сайтом предупреждение об опасности.
- Хостинг сообщает о рассылке спама или резком росте нагрузки.
- В админке есть пользователи, которых никто не помнит.
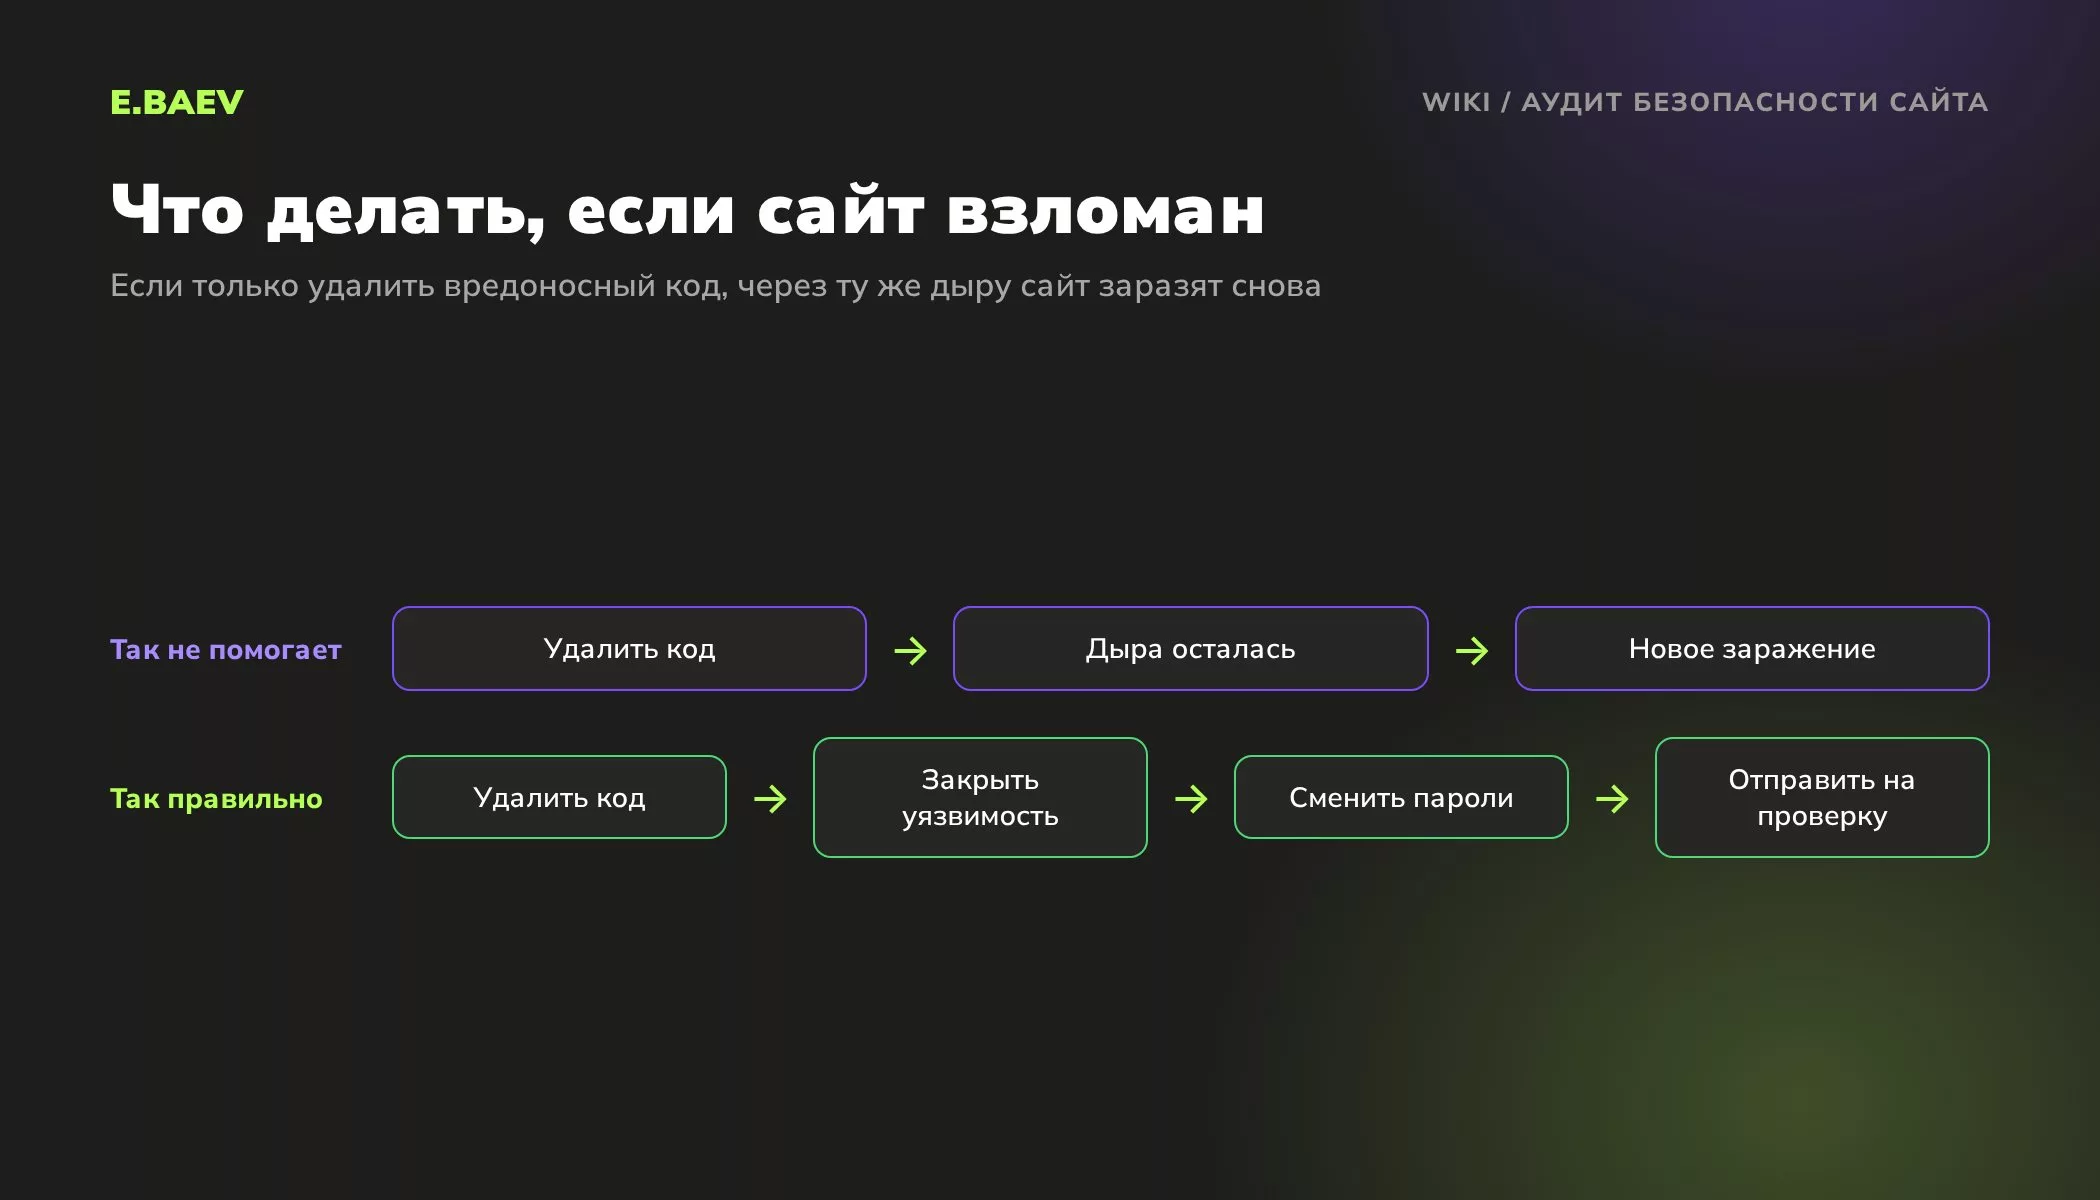
Если что-то из этого есть, сначала лечат сайт и закрывают дыру, потом в Вебмастере отмечают нарушение исправленным и отправляют сайт на проверку. По справке Яндекса проверка занимает до 30 дней. Пока висит предупреждение, сайт теряет трафик, а иногда и позиции: подробнее в статье Пессимизация.
Что можно проверить самому
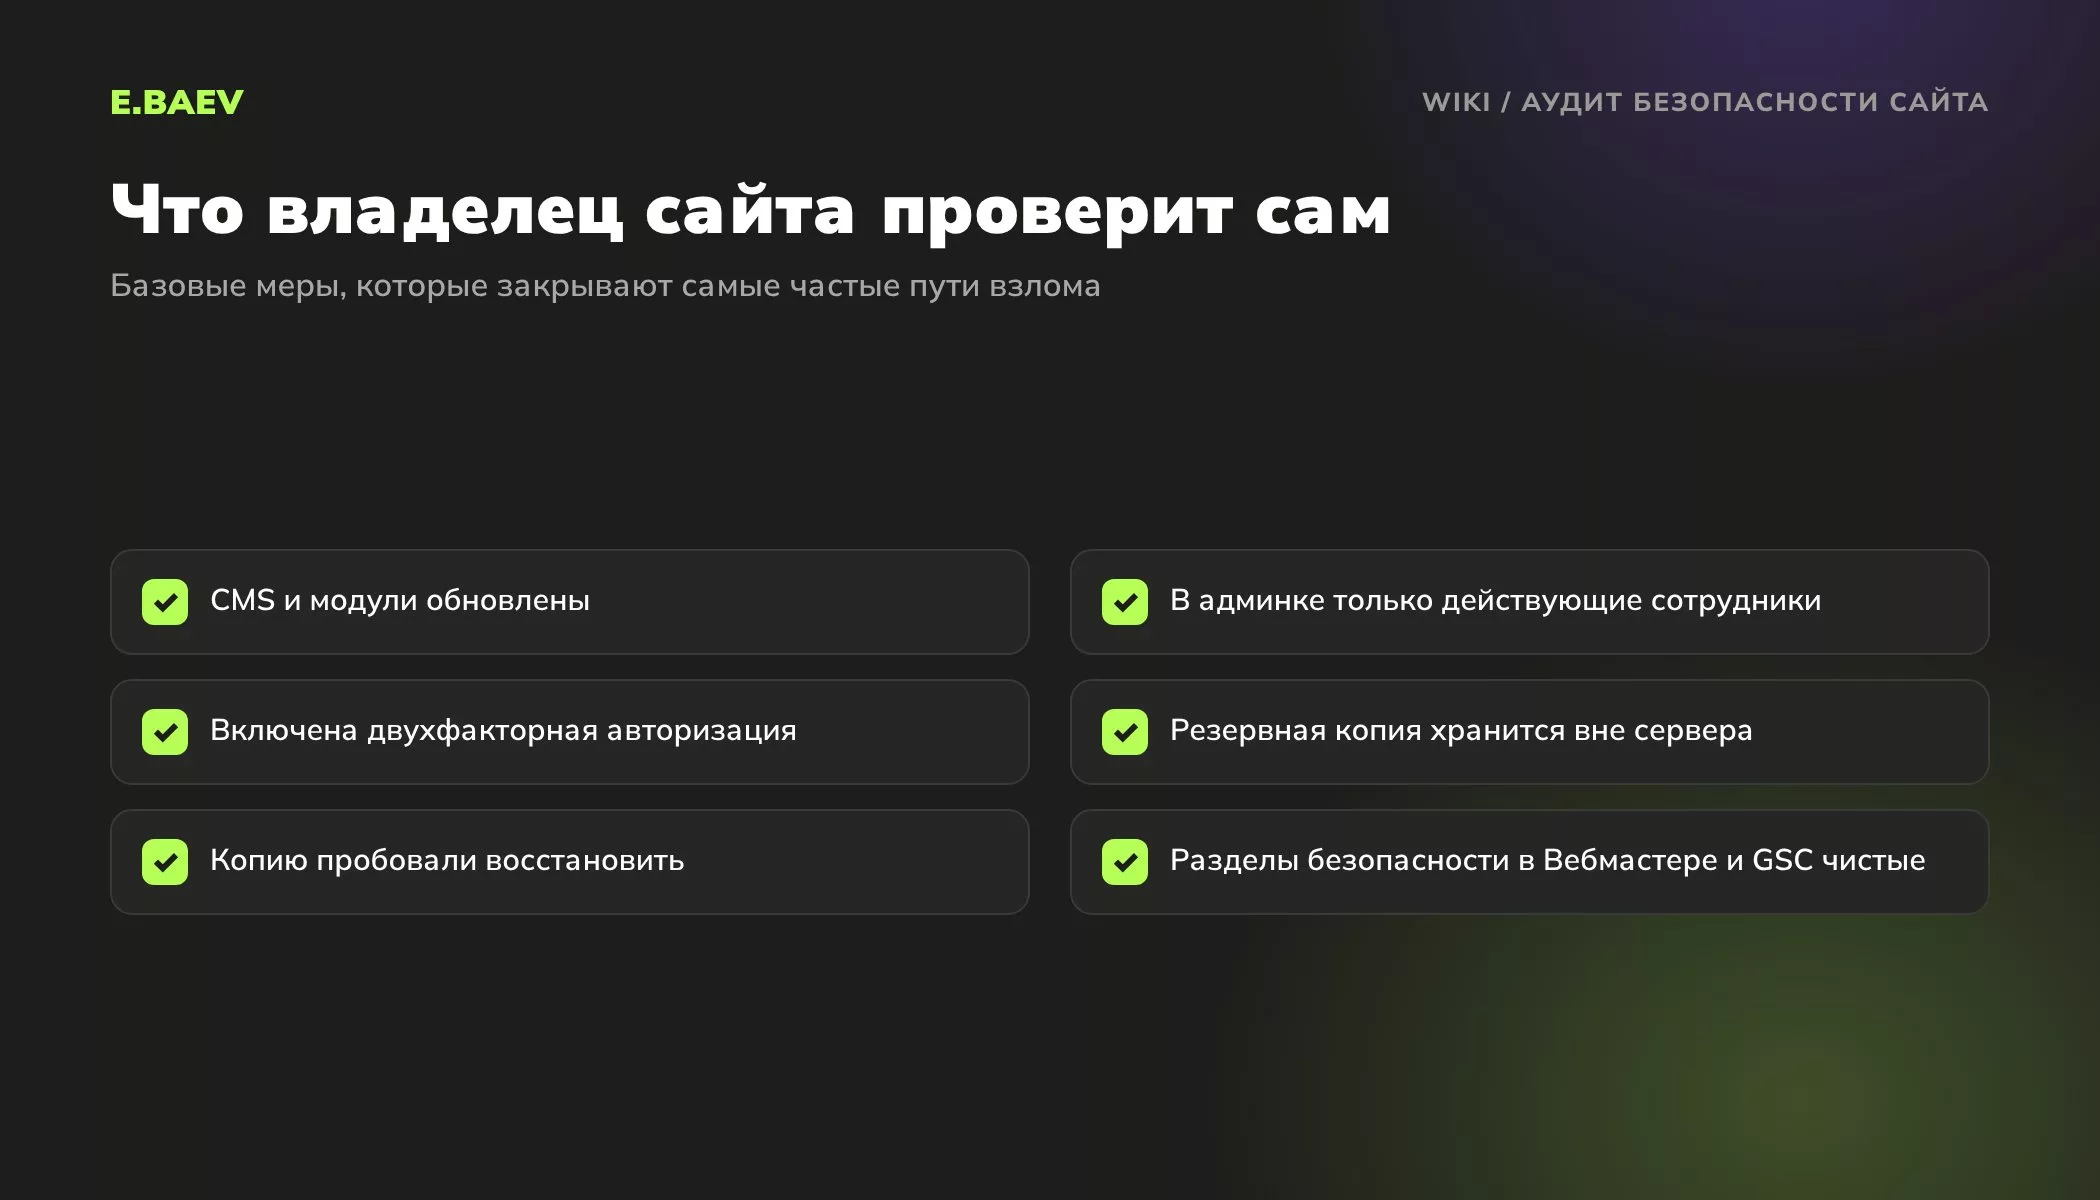
- Обновлена ли CMS и модули и есть ли на неё действующая лицензия с обновлениями. Если обновления не ставят, потому что когда-то правили ядро и боятся всё сломать, эти правки переносят в отдельные модули: иначе сайт годами живёт с известными дырами.
- Кто есть в списке администраторов. Удалите тех, кто больше с вами не работает, и закройте доступы к хостингу и FTP после смены подрядчика или ухода сотрудника.
- Включена ли двухфакторная авторизация в админке и на хостинге.
- Есть ли свежая резервная копия вне сервера сайта и пробовали ли её восстанавливать.
- Что показывают разделы безопасности в Яндекс Вебмастере и Google Search Console.
На 1С-Битриксе часть проверок встроена в модуль «Проактивная защита»: там есть сканер безопасности, проактивный фильтр, контроль целостности файлов и одноразовые пароли для входа. Запустить сканер может администратор сайта, но разбирать результаты лучше со специалистом.
Проверку сайта и сервера с отчётом и исправлениями делаем при защите сайта от вирусов. Настройки для поисковиков проверяем на техническом аудите, а регулярные обновления и резервные копии входят в техническую поддержку.
Справка Вебмастера, документация 1С-Битрикс, OWASP и закон 152-ФЗ
- Яндекс Вебмастер: справка «Безопасность и нарушения»
- 1С-Битрикс: возможности модуля «Проактивная защита»
- OWASP Top 10: список распространённых уязвимостей веб-приложений
- Федеральный закон от 27.07.2006 № 152-ФЗ «О персональных данных»
См. также: Технический аудит сайта, CMS, Коды ответов сервера, Тестирование сайта.
Остались вопросы по теме «Аудит безопасности сайта»?
Напишите нам в Telegram или MAX. Ответит специалист, который отвечает за эту тему, или руководитель проектов в рабочее время.
 Отвечает по темеСтанислав БарановРуководитель направления безопасности
Услуги
Услуги по теме
Тарифы
Тарифы по теме
Пакет 20 часов в месяц для работающего сайта: следим за доступностью, делаем копии, восстанавливаем после сбоев и выкладываем контент.
- Задачи
- Ждем от заказчика
- Обновления
- Нет
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 40 часов в месяц: сайт работает стабильно, а команда с дизайнером и разработчиками делает новые функции по вашим задачам.
- Задачи
- Ждем от заказчика
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Пакет 80 часов в месяц для сайтов, через которые идут продажи: защита, обновления Bitrix и PHP, A/B-тесты, а задачи на улучшение предлагаем сами.
- Задачи
- Ждем от заказчика и предлагаем сами
- Обновления
- Да
- Исправление ошибок на сайте
- Небольшие доработки
- Размещение контента
- Учёт часов по каждой задаче
- Ежемесячный отчёт о задачах
- Резервная копия перед крупными правками
- Мониторинг работоспособности сайта
- Регулярное резервное копирование
Проверим ваш сайт бесплатно
Экспресс-аудит за 24 часа: скорость, индексация, мета-теги, коммерческие факторы и цели Метрики.